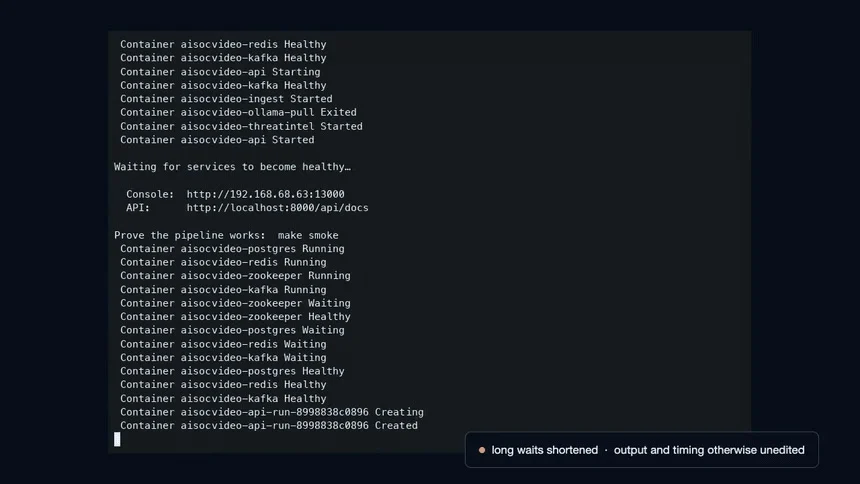
AiSOC: 오픈소스 자체 호스팅 AI 보안 관제 센터 및 트리아지 도구
AiSOC은 보안 텔레메트리를 수집하고 2,530개의 실행 가능한 탐지 규칙을 구동하며, 감사 가능한 경보 조사를 위해 AI 에이전트의 모든 프롬프트와 도구 호출을 기록하는 오픈소스 자체 호스팅 플랫폼입니다.
TAU-HOME.COM에서 Security 태그로 묶인 글입니다.
AiSOC은 보안 텔레메트리를 수집하고 2,530개의 실행 가능한 탐지 규칙을 구동하며, 감사 가능한 경보 조사를 위해 AI 에이전트의 모든 프롬프트와 도구 호출을 기록하는 오픈소스 자체 호스팅 플랫폼입니다.
Tailworm 연구가 제기한 Tailscale SSH 권한 경계 문제에 대해 Tailscale이 1.104.4 수정판과 공식 보안 권고 4건을 공개했습니다. 영향 조건과 대응 방법을 확인합니다.
제로 브리치는 윈도우, 맥오에스, 리눅스, 안드로이드, 아이폰 백업에서 페가수스, 프레데터 등 알려진 용병 스파이웨어 흔적을 인터넷 연결 없이 검사하는 무료 오픈소스 툴킷입니다.
Keygraph가 개발한 Shannon은 코드 분석과 실제 익스플로잇 실행을 결합하고, 작동하는 PoC가 확인된 취약점만 최종 보고서에 수록하는 자율형 오픈소스 보안 테스팅 에이전트입니다.
오픈소스 패스워드 복구 툴 hashcat이 역사상 최대 규모라고 밝힌 v8.0.0을 출시했습니다. PCFG 공격, 전용 해시 모드 없이 커스텀 해시 체계를 크랙하는 해시 레시피, FPGA 보드의 bcrypt 지원이 추가되었습니다.
아이폰을 Mac에 암호화하지 않고 백업한 뒤, Claude Code를 활용해 MobileSync 백업 내 PhotoData 썸네일과 Photos.sqlite 데이터베이스를 분석하여 삭제된 사진 흔적을 진단하는 프롬프트 활용법입니다.
REA MCP와 Ghidra, Frida, radare2 등 5개 계층 20개 도구를 결합해 바이너리 분석부터 SPEC.md 작성, 오라클 검증까지 수행하는 AI 역공학 워크플로우 가이드.
1Password가 AI 에이전트에게 비밀번호를 노출하지 않고 로그인을 안전하게 자동완성하는 '1Password for Agents'를 발표했습니다. OpenAI, Anthropic, Grok 등 주요 AI 플랫폼과 연동됩니다.
Node.js 공식 팀이 고위험 보안 문제를 포함한 다중 취약점을 해결하기 위해 22.x, 24.x, 26.x 릴리스 라인 대상 최신 보안 업데이트를 배포하고 즉각적인 인프라 패치를 권고했습니다.
앤트로픽이 최상위 인공지능 모델을 활용해 주요 오픈소스 저장소의 보안 취약점을 정기 점검하는 OSS 스캐너를 공개했습니다. 검증된 자격 요건을 충족하는 프로젝트를 대상으로 개념 증명과 패치 초안을 무료 제공합니다.
클라우드플레어가 사내 취약점 탐지 하네스의 모태가 된 다단계 보안 감사 스킬을 MIT 라이선스로 공개했습니다. 6단계 검증 프로세스를 통해 에이전트의 보안 감사 신뢰도를 높입니다.
OpenRouter가 위험한 도구 호출을 사전 차단하는 에이전트 가드레일 'Armor'를 베타 출시했습니다. TypeSafe AI의 Jev 1.13 모델을 백엔드로 채택해 사용자 의도 기반 검증을 수행하며, Claude Code 자동 권한 모드를 모든 LLM으로 확장합니다.
Anthropic이 Claude에 적용한 에이전트 격리 설정을 정리한 실무 팁. 승인 프롬프트의 한계부터 환경·모델·외부 3계층 격리와 제품별 샌드박스 구성이 핵심.
Anthropic이 오픈소스 소프트웨어 프로젝트를 주기적으로 분석해 잠재적 취약점, 악용 시나리오, 패치 수정안을 제안하는 무료 보안 스캐너 이니셔티브를 공식 발표했습니다.
앤트로픽이 최상위 프론티어 모델 Claude Mythos를 활용해 오픈소스 프로젝트의 보안 취약점을 무료로 진단하고 재현 코드 및 수정 패치까지 제시하는 'OSS Scanner'를 출시했습니다.
Cequence Security가 메타 Muse 등 일반 브라우저로 위장하는 개인용 AI 에이전트 트래픽을 정밀 감지하고 비정상 행위만 선별 차단하는 'Agent Trust'를 출시했습니다.
애플리케이션과 OpenAI·Anthropic Claude·Google Gemini 모델 사이에서 프롬프트 인젝션 차단, 유해 응답 필터링, 데이터 유출 방지를 수행하는 셀프호스팅 오픈소스 LLM 방화벽 게이트웨이 Trylon Gateway를 분석합니다.
LaurieWired의 오픈소스 도구 GhidraMCP는 Ghidra의 디컴파일, 심볼 리네이밍, 임포트·익스포트 조회 기능을 MCP 서버로 노출해 Claude Desktop과 Cline 등 AI 클라이언트에서 바이너리 역공학을 자율 수행하도록 지원합니다.
OWASP 공식 'Cheat Sheet Series'를 소개합니다. 인증, 세션, 비밀번호 관리부터 Docker, GraphQL, GitHub Actions, 주요 언어별(.NET, Java, PHP, SQL) 보안 모범 사례까지 137개 실무 보안 레시피를 무료로 제공합니다.
네덜란드 VUSec 연구진이 JIT 컴파일러의 코드 캐시 재사용 시 잔존하는 분기 예측 엔트리를 악용해 커널 메모리를 탈취하는 신종 Spectre-v2 변종 'BTR(Branch Target Reuse)' 연구와 실증 익스플로잇을 공개했습니다.
보안 크리에이터 @CopyRebeldia가 소개한 오픈소스 안드로이드 앱 Fieldwatch입니다. 계정 생성이나 외부 서버 연결 없이 완전 오프라인 환경에서 Wi-Fi 및 BLE 신호를 수신해 스마트 안경, 위치 추적기, 드론 등 최대 242종의 감시 장치를 탐지합니다.
온라인 추적과 데이터 노출을 줄이고 디지털 통제권을 되찾기 위한 7가지 오픈소스 프로젝트(Awesome Privacy, privacy.sexy, Pi-hole, JustDelete.me 등) 추천 및 링크 모음입니다.
Kali Linux, Debian, Ubuntu 및 Android Termux 환경에서 50개 카테고리 751개 이상의 오픈소스 정보 수집(OSINT) 및 보안 도구를 단일 명령어로 구축하는 자동화 툴킷 저장소를 살펴봅니다.
국제앰네스티 시큐리티 랩의 오픈소스 모바일 포렌식 도구 MVT를 소개합니다. iOS와 Android 단말기 데이터를 STIX2 침해 지표(IOC)와 대조해 표적 스파이웨어 흔적을 분석하는 핵심 기능과 워크플로우를 정리했습니다.
사용자가 AI 모델에 민감한 개인정보를 공유하지 않고도 맥락이 살아있는 응답을 얻을 수 있도록 돕는 브라우저 기반 데이터 마스킹 도구인 AgentCloak이 무료로 출시되었습니다.
Antigravity CLI에서 매번 발생하는 권한 요청을 terminalExecutionPolicy 설정을 통해 자동화하고 denyList로 보안을 강화하는 방법입니다.
미국 국가안보국(NSA)이 개발 및 유지 관리하는 강력하고 포괄적인 소프트웨어 분석 및 리버스 엔지니어링 도구 모음입니다. 미국 국가안보국(NSA) Research Directorate가 개발하고 유지 관리하는 오픈소스 프로젝트인 Ghidra는 강력하고 포괄적인 소프트웨어 분석 도구 모
Impact-Site-Verification: 9b3ebd10-6c45-44cf-a014-5b8c19b7b285