OpenRouter, 에이전트 도구 호출 가드레일 'Armor' 베타 출시…TypeSafe Jev 모델 탑재
OpenRouter가 위험한 도구 호출을 사전 차단하는 에이전트 가드레일 'Armor'를 베타 출시했습니다. TypeSafe AI의 Jev 1.13 모델을 백엔드로 채택해 사용자 의도 기반 검증을 수행하며, Claude Code 자동 권한 모드를 모든 LLM으로 확장합니다.
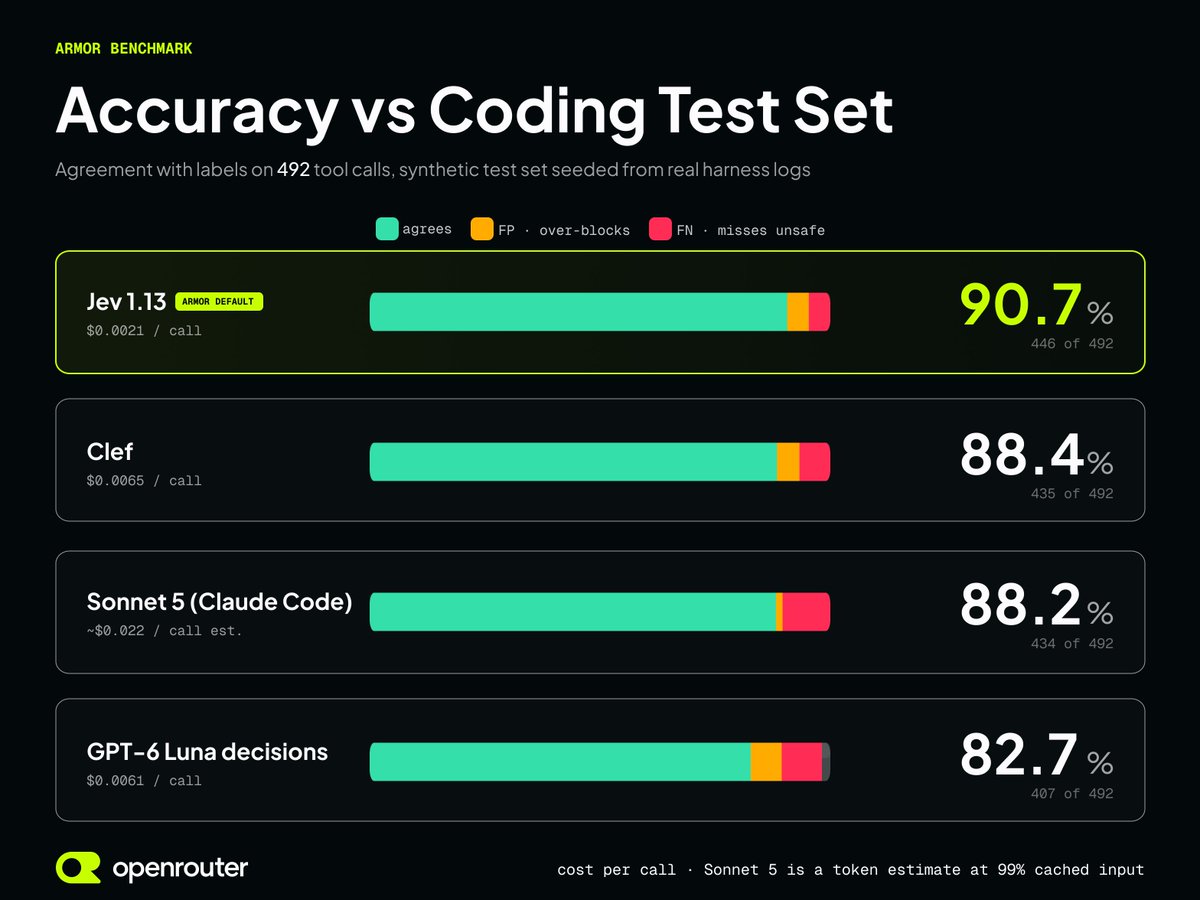
통합 AI 모델 라우팅 게이트웨이 플랫폼인 오픈라우터(OpenRouter)가 2026년 10월 16일, AI 에이전트가 외부 환경과 상호작용할 때 발생하는 비인가 및 정책 위반 도구 호출(out-of-policy tool calls)을 실제 실행 전 선제적으로 차단하는 가드레일 시스템 '오픈라우터 아머(OpenRouter Armor)'를 베타(Beta) 버전으로 공식 출시했습니다.
이미지 출처: @OpenRouter on X
소프트웨어 엔지니어링 및 자율 운영 환경에서 도구 호출(Tool Calling)은 에이전트가 셸 명령, 파일 수정, 외부 API 전송 등을 실행할 수 있도록 돕는 필수 기능입니다. 그러나 기존의 정규식(Regex) 기반 단순 텍스트 필터링은 복잡한 문맥 속에서 은밀하게 일어나는 파괴적 명령이나 의도치 않은 호출을 정밀하게 탐지하는 데 명확한 한계를 보여왔습니다. OpenRouter Armor는 이러한 보안 공백을 해소하기 위해 전용 의사결정 모델을 검증 엔진으로 도입했습니다.
TypeSafe Jev 1.13 기반의 맥락 분석과 사용자 의도 우선 채점
OpenRouter Armor의 핵심 기술은 타입세이프 AI(TypeSafe AI)의 의사결정 특화 파운데이션 모델인 'Jev 1.13'을 백엔드 검증 엔진으로 전격 탑재했다는 점입니다.
단순 키워드 차단 방식과 달리, Armor는 사전에 정의된 보안 규칙 세트와 함께 직전 대화 전사록 슬라이스(transcript slice)를 종합 분석하여 각 도구 호출의 안전성을 실시간으로 채점(Scoring)합니다. 이 과정에서 가장 핵심적인 판정 기준은 '사용자의 실제 의도(User Intent)'입니다.
- 정상 실행 허용: 사용자가 "작업 내용을 푸시해줘(Push our work)"라고 명시적으로 지시한 경우, bash 도구의
git push실행은 사용자의 지시 맥락과 정확히 일치하므로 정상 승인됩니다. - 비인가 위험 명령 차단: 사용자가 요구하지 않았거나 맥락상 불필요한 시스템 파괴 명령, 비인가 파일 삭제, 외부 비인가 유출 시도 등 위험 소지가 있는 호출은 즉시 위험(Flagged)으로 분류되어 에이전트가 실행하기 전에 강제 차단됩니다.
OpenRouter가 해당 과제를 검증하기 위해 자체 구축한 내부 테스트 셋 벤치마크 결과에 따르면, Jev 1.13은 다른 의사결정 전용 모델들은 물론 클로드 코드(Claude Code)가 분류기로 사용하는 Claude Sonnet 5 대비 더 높은 판정 정확도를 기록하면서도 추론 비용은 극히 일부분(fraction of the cost)에 불과한 효율성을 입증했습니다.
Claude Code 자동 권한 모드 호환 및 Ori CLI를 통한 범용 연동
Armor의 또 다른 실무적 강점은 특정 공급자에 종속되어 있던 보안 자동화 기능을 오픈 생태계 전반으로 확장한다는 점입니다.
앤트로픽(Anthropic)의 에이전틱 코딩 도구인 Claude Code는 반복되는 도구 승인 프롬프트를 줄여주는 자동 권한 모드(--permission-mode auto)를 제공하지만, 기본적으로 자사 모델 분류 체계에 의존해왔습니다. OpenRouter Armor는 이 자동 권한 분류 계층을 OpenRouter가 호환하는 모든 LLM과 연동할 수 있도록 추상화했습니다.
개발자는 래퍼 CLI인 Ori를 활용해 원하는 모델과 자동 권한 모드를 결합하여 즉시 구동할 수 있습니다.
$ ori claude --model moonshotai/kimi-k3 -- --permission-mode auto
또한 Claude Code 환경뿐만 아니라 OpenRouter를 통해 추론을 수행하는 모든 커스텀 AI 에이전트는 플러그인 설정에 커스텀 규칙과 함께 파라미터 한 줄을 추가하는 것만으로 Armor 보호 계층을 활성화할 수 있습니다.
[{ "id": "armor" }]
플러그인 세부 설정과 사용자 정의 규칙 가이드는 OpenRouter 공식 문서(https://openrouter.ai/docs/guides/features/plugins/armor)를 통해 상세히 제공됩니다.
베타 단계 고려사항과 지연 시간·게이트웨이 의존성
OpenRouter Armor 도입을 검토하는 개발팀이라면 아키텍처 관점에서 몇 가지 특성을 확인해야 합니다.
- 검증 레이턴시 및 추가 비용: 정규식 기반 단순 문자열 검사와 달리, 대화 전사록의 일부를 Jev 1.13 모델로 전송해 맥락적 판정을 거치므로 도구 호출마다 미세한 평가 지연 시간(Latency)과 플러그인 추론 비용이 부가됩니다.
- 게이트웨이 경유 구조: Armor는 OpenRouter API 게이트웨이 파이프라인의 플러그인 형태로 동작합니다. 따라서 OpenRouter를 거쳐 나가는 추론 요청에는 완벽한 보안 방벽을 제공하지만, 로컬 단독 LLM 추론(Ollama 등)이나 타사 API 직결 환경에는 단독으로 적용되지 않습니다.
- 베타 서비스 안정성 검증: 현재 기능은 초기 베타 버전으로 공개되었으므로, 실제 프로덕션 워크플로우에 전면 배포하기 전 각 에이전트 도구 세트와의 오탐(False Positive) 여부를 면밀히 검증할 필요가 있습니다.
출처
- OpenRouter 공식 X (@OpenRouter): OpenRouter Armor Beta Announcement
- OpenRouter 공식 가이드: OpenRouter Armor Plugin Documentation