OWASP 치트시트 시리즈: 서버·앱 보안을 위한 137개 실전 가이드
OWASP 공식 'Cheat Sheet Series'를 소개합니다. 인증, 세션, 비밀번호 관리부터 Docker, GraphQL, GitHub Actions, 주요 언어별(.NET, Java, PHP, SQL) 보안 모범 사례까지 137개 실무 보안 레시피를 무료로 제공합니다.
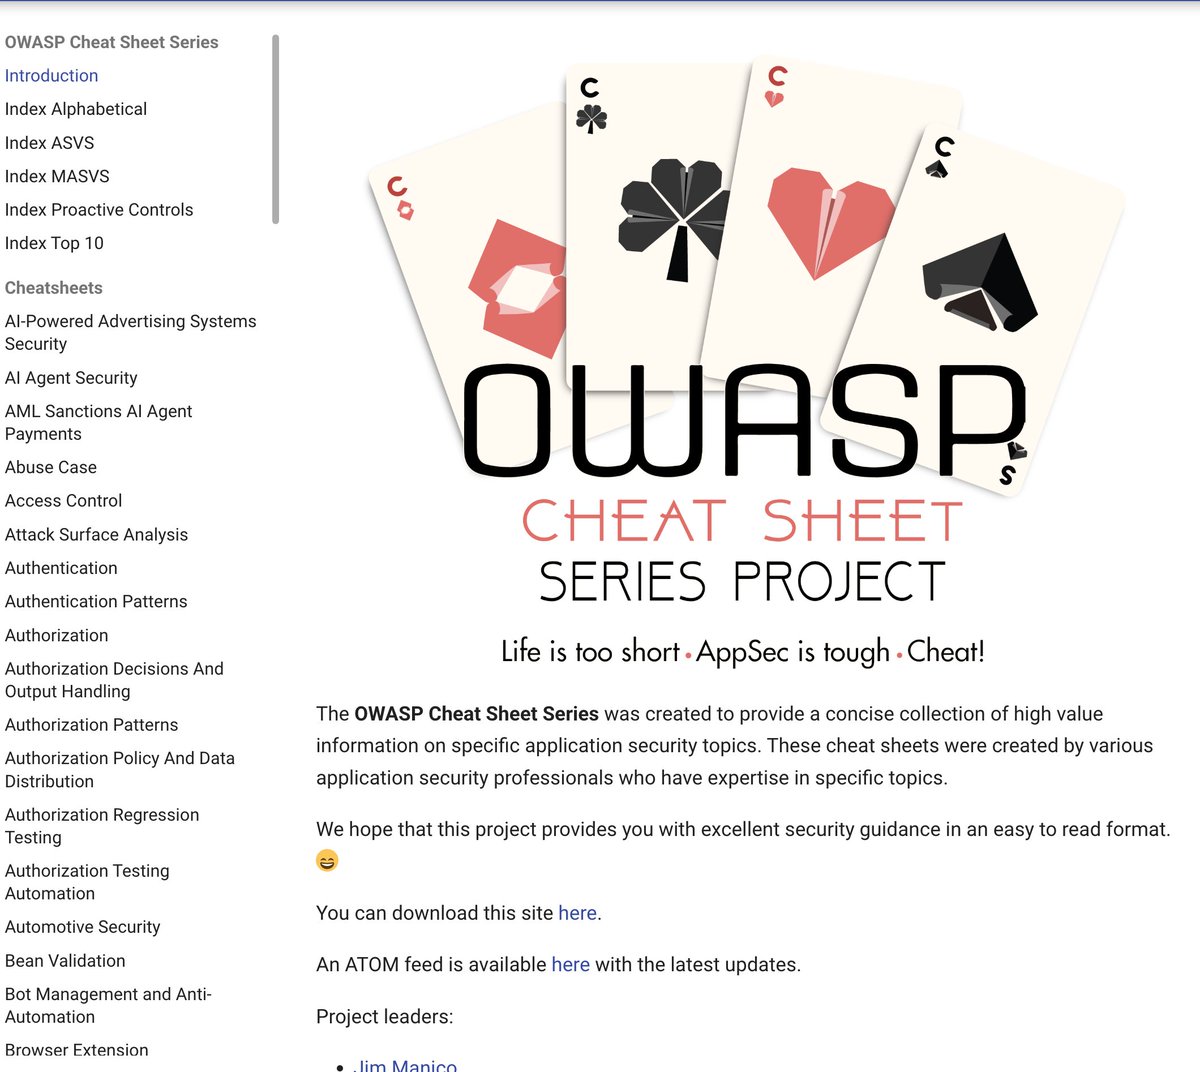
국제 웹 보안 표준 기구인 OWASP(Open Web Application Security Project)의 공식 오픈소스 프로젝트 'OWASP 치트시트 시리즈(OWASP Cheat Sheet Series)'가 자체 서버와 웹 애플리케이션을 운영하는 엔지니어들을 위한 필수 보안 레퍼런스로 주목받고 있습니다. 총 137개의 주제별 실전 보안 가이드(Cheat Sheet)로 구성된 이 프로젝트는 개발 현장에서 즉시 적용할 수 있는 구체적인 보안 아키텍처와 방어 구현 레시피를 무료로 제공합니다.
이미지 출처: Miguel Ángel Durán (@midudev) / OWASP Foundation
개발자이자 테크 크리에이터인 미겔 앙헬 두란(Miguel Ángel Durán, @midudev)이 자체 서버와 서비스를 배포·운영하는 개발자를 위해 이 가이드를 추천하면서 개발자 커뮤니티의 관심을 모았습니다. 신규 프로젝트를 시작할 때 보안 설계를 어디서부터 시작해야 할지 막막한 개발팀에게 인증 체계부터 최신 클라우드 인프라까지 포괄하는 실질적인 체크리스트를 제시합니다.
사용자 인증, 세션 관리, 비밀번호 처리: 웹 서비스 기본 방어선
웹 애플리케이션 보안 사고의 상당수는 인증과 세션 관리 구현 상의 미흡함에서 비롯됩니다. OWASP 치트시트 시리즈는 서비스 기획 및 기초 구현 단계에서 반드시 준수해야 할 인증 표준을 체계적으로 다룹니다.
- 인증 및 비밀번호 관리(Authentication & Passwords): 사용자 신원 확인 절차와 다중 요소 인증(MFA) 도입 요건, 안전한 자격 증명 보관 및 평문 저장 금지 원칙 등 인증 엔드포인트 보호 가이드라인을 제공합니다.
- 세션 수명 주기 및 토큰 보호(Session Management): 안전한 세션 수명 주기 관리, 세션 식별자의 무작위 생성, 브라우저 쿠키 보호 속성 적용 등 웹 서비스 운영 시 필수적인 세션 관리 원칙을 정리했습니다.
- 자격 증명 보호 및 공격 완화: 로그인 엔드포인트에 대한 요청 빈도 제어와 비정상적인 반복 인증 시도 완화 등 무차별 대입 공격에 대비한 방어 전략을 안내합니다.
Docker 컨테이너, GraphQL, GitHub Actions: 모던 인프라 및 파이프라인 보안
최근 개발 환경이 컨테이너 오케스트레이션과 API 중심 아키텍처, 자동화된 CI/CD 파이프라인으로 전환됨에 따라 인프라 영역의 공격 표면 또한 확장되었습니다. OWASP 치트시트는 이러한 최신 기술 스택에 맞춘 방어 기법을 폭넓게 수록하고 있습니다.
- Docker 컨테이너 하드닝(Docker Security): 컨테이너 실행 및 서버 배포 환경에서 시스템 리소스와 호스트 시스템을 보호하기 위한 컨테이너 하드닝 및 격리 원칙을 제시합니다.
- GraphQL API 방어(GraphQL Security): 클라이언트가 요청 구조를 결정하는 GraphQL 아키텍처의 특성을 고려하여, 서비스 거부(DoS) 공격 위험 완화와 안전한 쿼리 처리 등 프로덕션 API 운영 지침을 안내합니다.
- GitHub Actions 파이프라인 보안(GitHub Actions Security): CI/CD 워크플로우 내에서 시크릿 유출을 방지하고 서드파티 액션 사용 및 워크플로우 실행 시 안전성을 확보하기 위한 모범 사례를 명시합니다.
.NET, Java, PHP, SQL: 언어·데이터베이스별 방어 패턴과 표준 연계
일반적인 개념 설명을 넘어, 엔지니어가 사용하는 기술 스택에 직접 대입할 수 있는 언어별·데이터베이스별 구현 지침을 지원합니다.
- 언어별 보안 체크리스트: .NET, Java, PHP 등 엔터프라이즈 및 웹 개발에서 널리 쓰이는 런타임 환경에서 흔히 발생하는 취약점을 방지하기 위한 언어별 구현 패턴과 코딩 체크리스트를 다룹니다.
- SQL 및 데이터베이스 보안: SQL 인젝션 공격을 차단하기 위한 매개변수화된 쿼리 활용, 데이터베이스 계정의 최소 권한 부여 원칙, 저장 데이터 보호 전략을 제시합니다.
- OWASP 보안 표준 연계: 치트시트의 각 항목은 OWASP Top 10 및 애플리케이션 보안 검증 표준(ASVS, Application Security Verification Standard)과 상호 연계되어 있어, 신규 시스템 설계나 보안 감사 시 공식 기준선(Baseline)이자 실무 출발점으로 활용할 수 있습니다.
실무 적용 시 고려사항
OWASP 치트시트 시리즈는 오픈소스 커뮤니티 주도로 지속 업데이트되는 실용적인 모범 사례 모음이지만, 실제 프로덕션 적용 시에는 다음 사항을 고려해야 합니다.
- 정적·동적 보안 진단 도구와의 병행: 치트시트는 구현 시 가이드라인을 제공하므로, 실제 파이프라인에서는 SAST(정적 분석), DAST(동적 분석) 등 자동화된 진단 도구와 프로젝트 맞춤형 위협 모델링을 병행하여 적용해야 합니다.
- 기술 스택 버전 및 CVE 대조: 사용 중인 프레임워크나 런타임의 최신 버전 릴리스, 그리고 새롭게 보고되는 보안 취약점(CVE)에 따라 세부 권장 사항이나 구현이 상이할 수 있으므로, 공식 릴리스 주기와 패치 노트를 주기적으로 대조해야 합니다.
OWASP 치트시트 시리즈는 공식 웹사이트(cheatsheetseries.owasp.org) 및 깃허브 공식 저장소(OWASP/CheatSheetSeries)에서 누구나 무료로 열람하고 기여할 수 있습니다.
출처
- OWASP Cheat Sheet Series 공식 웹사이트: cheatsheetseries.owasp.org
- Miguel Ángel Durán (@midudev) 공식 X 포스트: X (Twitter)