REA와 20가지 오픈소스 도구로 구축하는 AI 에이전트 역공학 스튜디오
REA MCP와 Ghidra, Frida, radare2 등 5개 계층 20개 도구를 결합해 바이너리 분석부터 SPEC.md 작성, 오라클 검증까지 수행하는 AI 역공학 워크플로우 가이드.
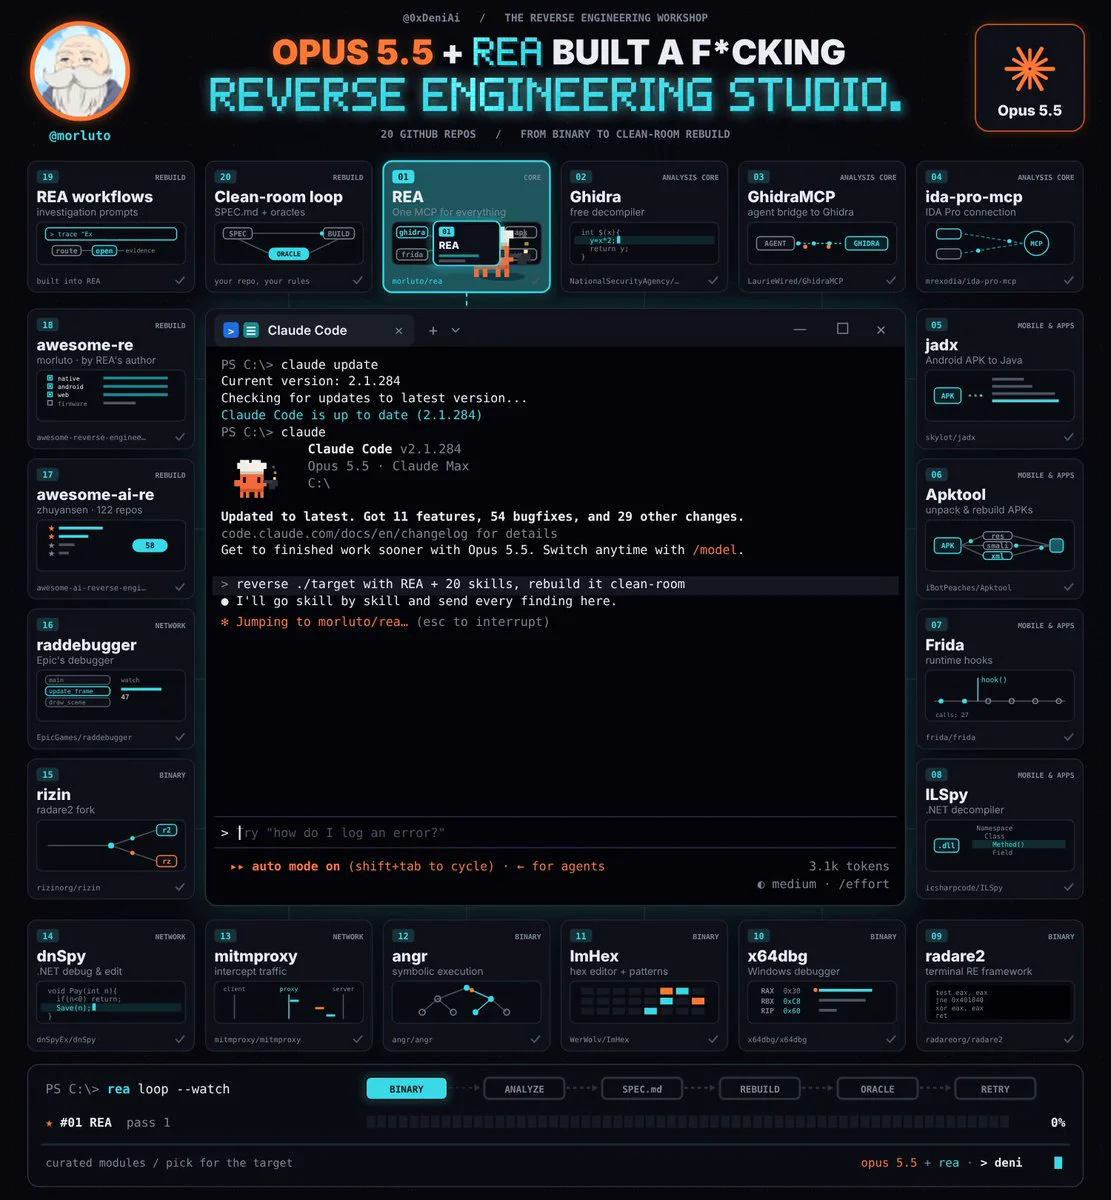
보안 연구가 @0xDeniAi가 바이너리 분석부터 클린룸 재구축까지 전 과정을 AI 에이전트로 자동화하는 20개의 핵심 오픈소스 저장소와 REA(Reverse Engineering Assistant) 에코시스템을 공개했습니다. 복잡한 애플리케이션을 가리키기만 하면 에이전트가 스스로 코드를 분석하고 설명하는 구조입니다.
이미지 출처: @0xDeniAi on X
이번에 공개된 역공학 스튜디오 파이프라인은 바이너리 파일에서 출발해 REA와 도구를 거쳐 SPEC.md를 생성한 뒤, 코드를 재구축(Rebuild)하고 오라클(Oracle)을 통해 검증과 재시도를 반복하는 클린룸 루프 구조를 취합니다. 전체 파이프라인은 총 5개의 계층으로 세분화되어 있습니다.
5개 계층으로 구성된 역공학 도구 스택
파이프라인은 분석 코어부터 모바일, 로우레벨, 네트워크, 재구축 검증까지 단계별 오픈소스 도구를 유기적으로 연결합니다.
- [01] 분석 코어 (Analysis Core): 모든 도구를 연결하는 단일 MCP인 REA를 중심으로, 무료 디컴파일러 Ghidra, 에이전트가 Ghidra를 직접 조작할 수 있게 돕는 GhidraMCP, IDA Pro와 연동되는
ida-pro-mcp가 핵심 축을 이룹니다. - [02] 모바일 및 앱 (Mobile & Apps): 안드로이드 APK를 자바 코드로 복원하는
jadx, APK 패키징과 해제를 담당하는 Apktool, 실행 중인 앱을 실시간 후킹하는 Frida, .NET 어셈블리를 디컴파일하는 ILSpy가 포함됩니다. - [03] 바이너리 및 로우레벨 (Binary & Low-Level): 터미널 기반 역공학 프레임워크 radare2, 윈도우 디버거 x64dbg, 독자적인 패턴 언어를 갖춘 헥스 에디터 ImHex, 심볼릭 실행 엔진 angr가 동원됩니다.
- [04] 네트워크 및 런타임 (Network & Runtime): 트래픽을 가로채고 분석하는
mitmproxy, .NET 앱을 직접 디버그하고 수정하는dnSpy, radare2의 포크인rizin, 에픽게임즈가 공개한 디버거 raddebugger가 협력합니다. - [05] 재구축 및 검증 (Rebuild & Verify): 엄선된 122개의 역공학 레포지토리를 모아둔 큐레이션 목록과 함께,
SPEC.md명세서를 기반으로 오라클 검증과 피드백 루프를 수행하는 클린룸 검증 단계로 마무리됩니다.
클린룸 루프와 에이전트 워크플로우 적용
이 스튜디오의 핵심은 사람이 일일이 디버거를 붙잡고 바이트를 뜯어보던 방식을 벗어난다는 점입니다. 에이전트는 바이너리를 입력받아 REA를 통해 구조를 파악하고, SPEC.md 작성 후 코드를 재구축한 뒤 오라클 검증을 거치는 자동화 사이클을 수행합니다.
특히 대규모 바이너리나 난독화된 패키지를 다룰 때 에이전트가 탐색 방향을 잃지 않도록 각 계층의 전문 도구가 정확한 중간 산출물(디컴파일 결과, 후킹 로그, 트래픽 캡처)을 제공하는 것이 특징입니다. 보안 엔지니어와 리버스 엔지니어는 파이프라인을 자신의 로컬 에이전트 환경에 연동해 반복적인 초기 분석 공수를 대폭 줄일 수 있습니다.
원문 출처
- 원작자: @0xDeniAi (@0xDeniAi)
- X 포스트 원문 링크