750개 이상의 OSINT 및 보안 도구를 한 번에 설치하는 Awesome OSINT Arsenal
Kali Linux, Debian, Ubuntu 및 Android Termux 환경에서 50개 카테고리 751개 이상의 오픈소스 정보 수집(OSINT) 및 보안 도구를 단일 명령어로 구축하는 자동화 툴킷 저장소를 살펴봅니다.
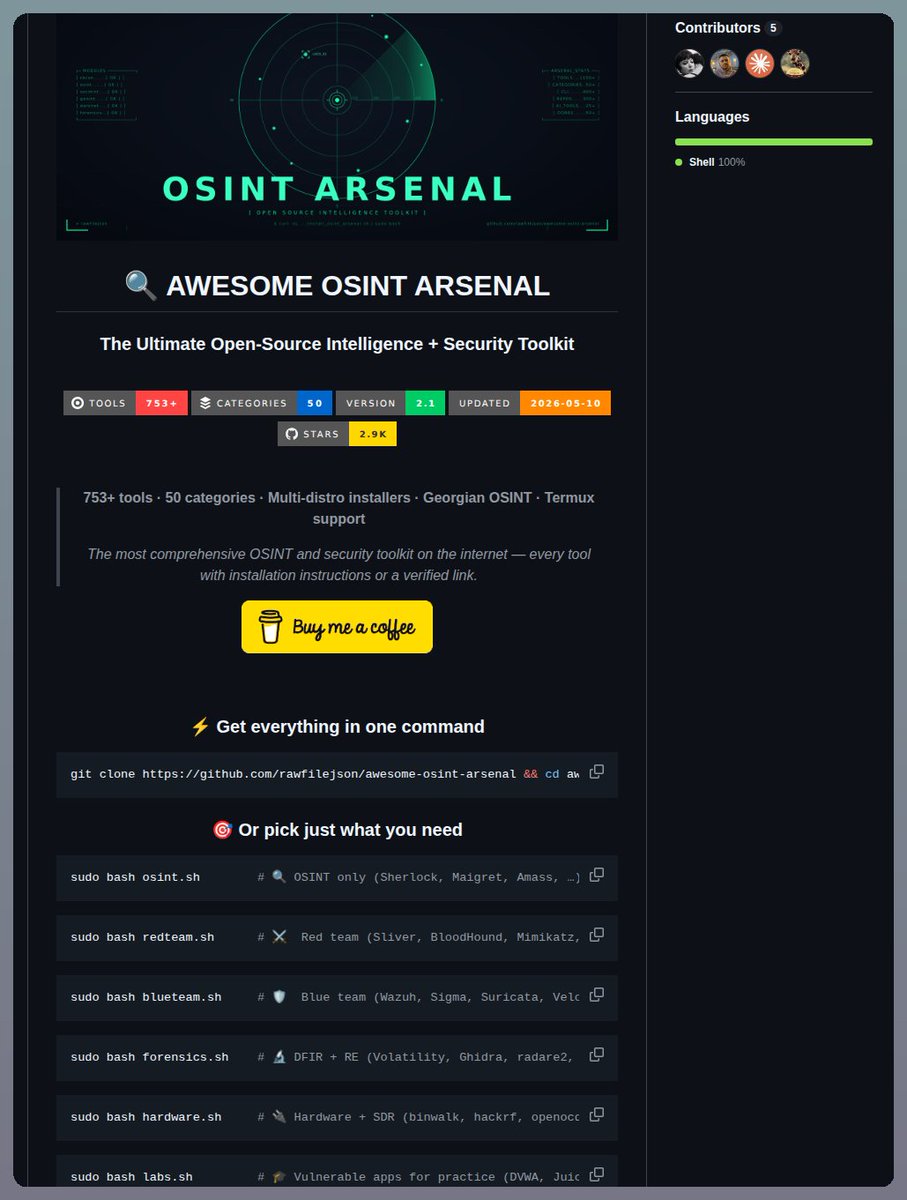
보안 연구와 공개 정보 수집(OSINT, Open Source Intelligence) 분야에서는 목표 대상에 따라 요구되는 도구군이 매우 방대합니다. 수십 개의 개별 깃허브 저장소를 찾아서 클론하고, 파이썬 의존성과 시스템 라이브러리를 하나씩 설치하는 작업은 테스트 환경 구축 단계에서 상당한 시간을 소모하게 만듭니다. 오픈소스 인텔리전스 및 보안 도구를 단일 명령어로 자동 설치해주는 툴킷 저장소인 'Awesome OSINT Arsenal'이 공개되었습니다.
이미지 출처: Tom Dörr (@tom_doerr) on X
50개 카테고리, 751개 이상의 오픈소스 도구 통합
Awesome OSINT Arsenal은 사용자 계정 조사, 소셜 미디어 인텔리전스, 도메인 및 DNS 정찰, 네트워크 매핑, 이메일 검증 등 총 50개 세부 카테고리에 걸쳐 751개 이상의 오픈소스 도구를 하나로 집약한 자동화 툴킷입니다.
수많은 도구가 각기 다른 언어(Python, Go, Bash 등)와 패키지 의존성으로 분산되어 있는 환경을 정리하여, 셸 스크립트 실행만으로 필수 라이브러리 및 도구를 순차적으로 내려받고 빌드할 수 있도록 구성되어 있습니다. 특히 OSINT 분야에서 널리 활용되는 대표적인 도구들이 카테고리별로 정돈되어 있어 신규 연구 환경을 세팅할 때 유용한 베이스라인을 제공합니다.
배포판 지원 및 환경별 설치 스크립트
저장소는 다양한 운영체제와 사용 목적을 고려하여 여러 설치 경로를 제공합니다.
-
데비안 기반 배포판 기본 설치
- Kali Linux, Debian, Ubuntu, Parrot OS, Linux Mint, Pop!_OS 등 데비안 계열 배포판을 기본 대상으로 설계되었습니다.
- 저장소를 복제한 뒤 루트 권한으로 통합 설치 스크립트를 실행하는 구조입니다.
git clone https://github.com/rawfilejson/awesome-osint-arsenal && cd awesome-osint-arsenal && sudo bash install.sh -
비데비안 배포판 대응
- Arch Linux, Manjaro, Fedora 등 비데비안 계열 환경에서는 패키지 관리자를 자동 감지하며, 시스템 패키지 외의 항목은
git,pip,go를 통한 폴백 설치 루틴으로 대응합니다.
- Arch Linux, Manjaro, Fedora 등 비데비안 계열 환경에서는 패키지 관리자를 자동 감지하며, 시스템 패키지 외의 항목은
-
Android Termux 전용 스크립트 (
termux.sh)- 모바일 기기나 휴대용 안드로이드 환경의 Termux 사용자를 위해
sudo권한 없이 실행 가능한 무루트(no-sudo) 서브셋 스크립트가 별도로 포함되어 있습니다.
- 모바일 기기나 휴대용 안드로이드 환경의 Termux 사용자를 위해
-
OSINT 전용 선별 설치 (
int.sh)- 전체 보안 도구 대신 순수 정보 수집(OSINT) 작업에 집중하고 싶은 사용자를 위해 Sherlock, Maigret, Amass 등 핵심 인텔리전스 도구만 골라 설치하는 경량 스크립트를 제공합니다.
실무 관점의 주의사항과 교육·연구용 활용 가치
751개가 넘는 방대한 도구를 한 번에 설치하는 구조인 만큼, 실제 환경에 적용하기 전에 고려해야 할 제약과 현실적인 주의점이 존재합니다.
- 디스크 용량 및 설치 시간 소요: 수백 개 레포지토리와 컴파일러, 언어 런타임을 동시에 내려받기 때문에 상당한 네트워크 대역폭과 디스크 공간, 긴 설치 시간이 요구됩니다. 따라서 전체 설치보다는 작업 목적에 맞추어
int.sh나termux.sh같은 선별 스크립트를 활용하는 것이 권장됩니다. - 상류(Upstream) 의존성 리스크: 외부 오픈소스 프로젝트 저장소를 직접 참조하므로, 원작자가 저장소를 삭제하거나 브랜치 구조, 종속성을 변경할 경우 일부 도구의 링크 깨짐이나 빌드 실패가 발생할 수 있습니다.
- 실무 수사 환경과의 차이: 디지털 포렌식 및 현업 수사 실무에서는 도구의 개수보다 데이터 수집 절차의 무결성(Integrity)과 법적 증거 능력(Defensible Chain of Custody)의 입증이 핵심입니다. 어떤 도구로 어떤 아티팩트를 획득했는지 명확히 소명할 수 있는 정제된 소수 도구를 운용하는 것이 중요하므로, 본 도구 모음은 실무 사건 처리보다는 보안 교육, 실습 랩, CTF 훈련 및 연구용 샌드박스 환경 구축에 최적화된 자료로 평가받고 있습니다.
출처
- GitHub 저장소: rawfilejson/awesome-osint-arsenal
- Tom Dörr 공식 X (@tom_doerr): 소개 포스트