내 디지털 발자국과 보안 취약점 셀프 점검을 위한 오픈소스 OSINT 도구 5선
온라인에 노출된 개인정보와 인프라 취약점을 선제 점검하기 위한 5대 오픈소스 OSINT 도구(Blackbird, Maigret, SpiderFoot, theHarvester, Shodan)의 핵심 기능과 실전 활용법을 정리합니다.
보안 연구자 아비다 줄(Abida Jule, @I_am_Aiabir)이 2026년 10월 5일, 개인과 기업의 디지털 자산 노출 상태를 사전에 파악하고 방어하기 위한 5대 무료 오픈소스 OSINT(Open Source Intelligence) 도구 목록과 자체 점검 가이드를 공유했습니다. 타인에 대한 악의적인 신상털기(Doxxing)가 아닌, 본인의 온라인 발자국과 방치된 네트워크 장비의 취약점을 선제적으로 진단하고 방어선을 구축하는 자체 감사(Self-audit) 목적의 실전 툴셋입니다.
이미지 출처: @I_am_Aiabir / X
공개 출처 정보를 활용하는 OSINT 도구는 사이버 보안 수사관과 침투 테스트 전문가들이 합법적인 위협 조사 및 공격 표면 분석에 폭넓게 활용하고 있습니다. 본인이 인지하지 못한 채 방치된 부계정, 다크웹 유출 크리덴셜, 초기 비밀번호로 작동 중인 사물인터넷(IoT) 장비 등은 외부 공격자의 손쉬운 침투 경로가 됩니다. 이번에 정리된 5가지 오픈소스 도구는 각각 고유한 탐색 영역을 담당하며 셀프 보안 점검의 완성도를 높여줍니다.
계정 및 신원 식별을 위한 유저네임·이메일 추적 도구
온라인 신원 식별 단계에서는 개인이 사용하는 닉네임과 이메일 주소가 어떤 서비스들에 등록되어 있는지를 먼저 파악해야 합니다.
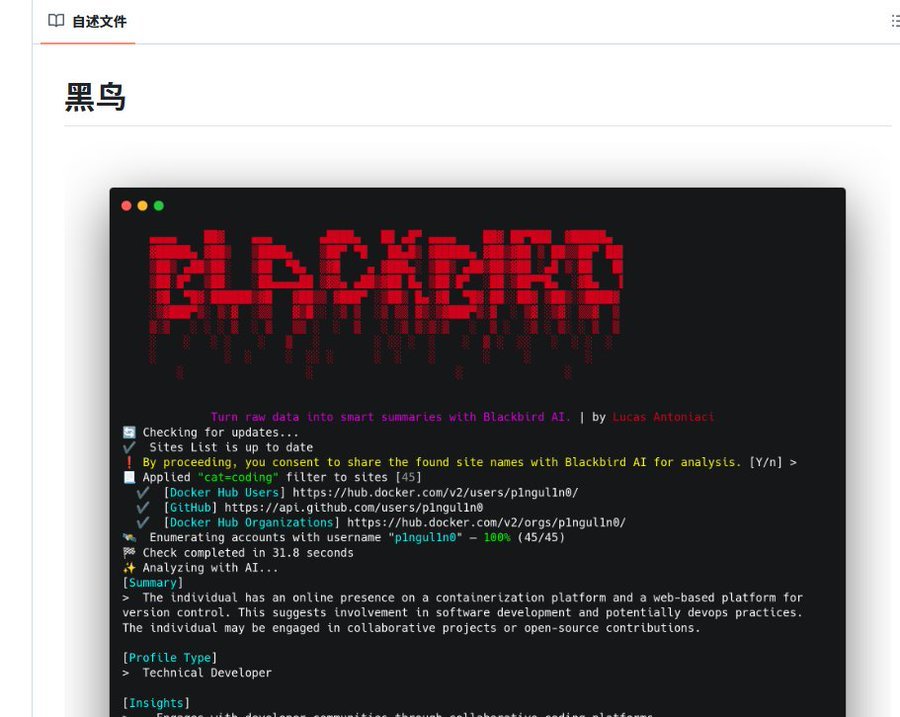
- Blackbird (GitHub 7.3k Stars): 유저네임이나 이메일 주소를 입력하면 600개 이상의 주요 웹 플랫폼을 일괄 검색합니다. 검색된 결과를 바탕으로 인공지능 기반의 요약 프로필을 무료 PDF 보고서 형태로 생성해 줍니다. 복잡한 명령어나 설정 없이도 자신의 온라인 아이디가 어디에 노출되어 있는지 직관적으로 파악할 수 있어 OSINT 점검을 처음 시작하는 사용자에게 가장 권장됩니다.
- Maigret (GitHub 35.6k Stars): 유저네임 기반 심층 추적을 위한 고급 도구로, 무려 3,000개 이상의 방대한 플랫폼을 지원합니다. Maigret의 가장 핵심적인 강점은 '재귀적 추적(recursive chasing)' 메커니즘입니다. 특정 웹사이트에서 사용자가 연계해 둔 보조 계정(alt account)이나 다른 닉네임 정황이 포착되면, 해당 신규 정보를 바탕으로 다시 하위 플랫폼들을 끝까지 파고들며 탐색을 이어갑니다.
조직 인프라와 외부 노출 자산 전수 조사를 위한 공격 표면 분석
개인 계정 단위를 넘어 도메인, IP, 사내 네트워크 등 보다 거대한 공격 표면(Attack Surface)을 조사할 때 사용되는 중화기급 분석 도구입니다.
- SpiderFoot (GitHub 22k Stars): 전화번호, 이메일, 도메인, IP 주소를 전방위로 분석하는 통합 정찰 자동화 프레임워크입니다. 200개 이상의 수집 모듈이 동시에 가동되어 데이터베이스 유출(Data breaches), 다크웹 유출 기록, 서브도메인 정보 등을 수집합니다. 수집된 모든 자산은 상호 연결성을 한눈에 보여주는 시각적 관계도(Visual relationship map) 형태로 정리되어 복잡한 인프라 위험도를 직관적으로 판별할 수 있습니다.
- theHarvester (GitHub 17k Stars): 특정 도메인명을 입력하면 Google, Bing, LinkedIn, DNS 레코드 등 40개 이상의 공개 검색 소스로부터 사내 임직원 이메일, 서브도메인, 공인 IP 주소, 노출 URL 목록을 대량 수집합니다. 기업 보안 담당자가 외부 침투 공격자의 시각에서 사내 정보가 얼마나 공개되어 있는지를 파악하는 데 필수적인 도구입니다.
인터넷 연결 기기와 기본 설정 취약점 진단: Shodan Python
소프트웨어 계정뿐만 아니라 물리적인 네트워크 장비의 외부 노출 여부를 점검하는 파이썬 라이브러리입니다.
- Shodan Python (GitHub 2.4k Stars): 인터넷에 직접 연결된 웹캠, 라우터, 서버, 프린터, 산업제어시스템(ICS) 등을 검색하는 전 세계적 장비 검색엔진 Shodan의 공식 파이썬 인터페이스입니다. 개발자와 보안 관리자는 파이썬 스크립트를 통해 Shodan 데이터베이스를 직접 조회하고 자동화된 모니터링 파이프라인을 구축할 수 있습니다.
실제로 수많은 소규모 기업과 가정에서 운용 중인 NAS(네트워크 연결 스토리지), CCTV 보안 카메라, 네트워크 프린터 등이 초기 출하 시 설정된 공장 기본 비밀번호와 기본 포트 설정을 그대로 유지한 채 공용 인터넷에 무방비로 연결되어 있습니다. Shodan과 같은 장비 검색 도구를 통하면 이러한 취약 기기들은 수 초 만에 탐지됩니다. 방화벽 안쪽에 안전하게 보호되고 있다고 착각하기 쉽지만, 실제로는 예상보다 훨씬 많은 내부 시스템 정보가 외부에 노출되어 있습니다.
방어를 위한 자체 점검(Self-Audit) 실전 적용 방안
보안 연구자 아비다 줄이 강조하는 5대 도구의 올바른 활용 원칙은 타인의 신상을 캐는 것이 아니라 본인의 자산을 먼저 점검하는 것입니다.
- 1단계 (개인 계정 정리): 자주 쓰는 닉네임과 과거 이메일을 Blackbird 및 Maigret으로 조회하여 잊고 있던 가입 사이트를 확인하고, 불필요한 휴면 계정을 탈퇴하거나 비밀번호를 갱신합니다.
- 2단계 (유출 크리덴셜 확인): 개인 도메인이나 주요 이메일을 SpiderFoot에 입력해 과거 유출 사고나 다크웹 유통 목록에 포함되어 있는지 확인하고 2단계 인증(2FA)을 강제 활성화합니다.
- 3단계 (기기 노출 차단): Shodan Python을 활용해 본인의 공인 IP 대역을 조회하고, 외부로 노출되어 있는 NAS나 관리자 웹 콘솔의 기본 비밀번호를 변경하며 전용 VPN을 통해서만 접근하도록 설정을 변경합니다.
- 4단계 (사내 이메일 피싱 예방): 기업 도메인을 theHarvester로 스캔하여 검색엔진과 링크드인에 무단 노출된 임직원 이메일 주소를 점검하고, 표적형 스피어 피싱(Spear-phishing) 대응 훈련을 강화합니다.