구글 공식 ACP 연동으로 계정 제재 리스크 낮추는 Pi 확장 'pi-antigravity-acp-provider'
비공식 Cloud Code Assist OAuth 리버스 엔지니어링 대신 구글 공식 Antigravity ACP 서버를 경유하여, 비인가 프록시로 인한 구글 계정 제재 리스크를 줄이면서 Pi 코딩 에이전트에서 Antigravity 모델을 연동하는 확장 패키지 pi-antigravity-
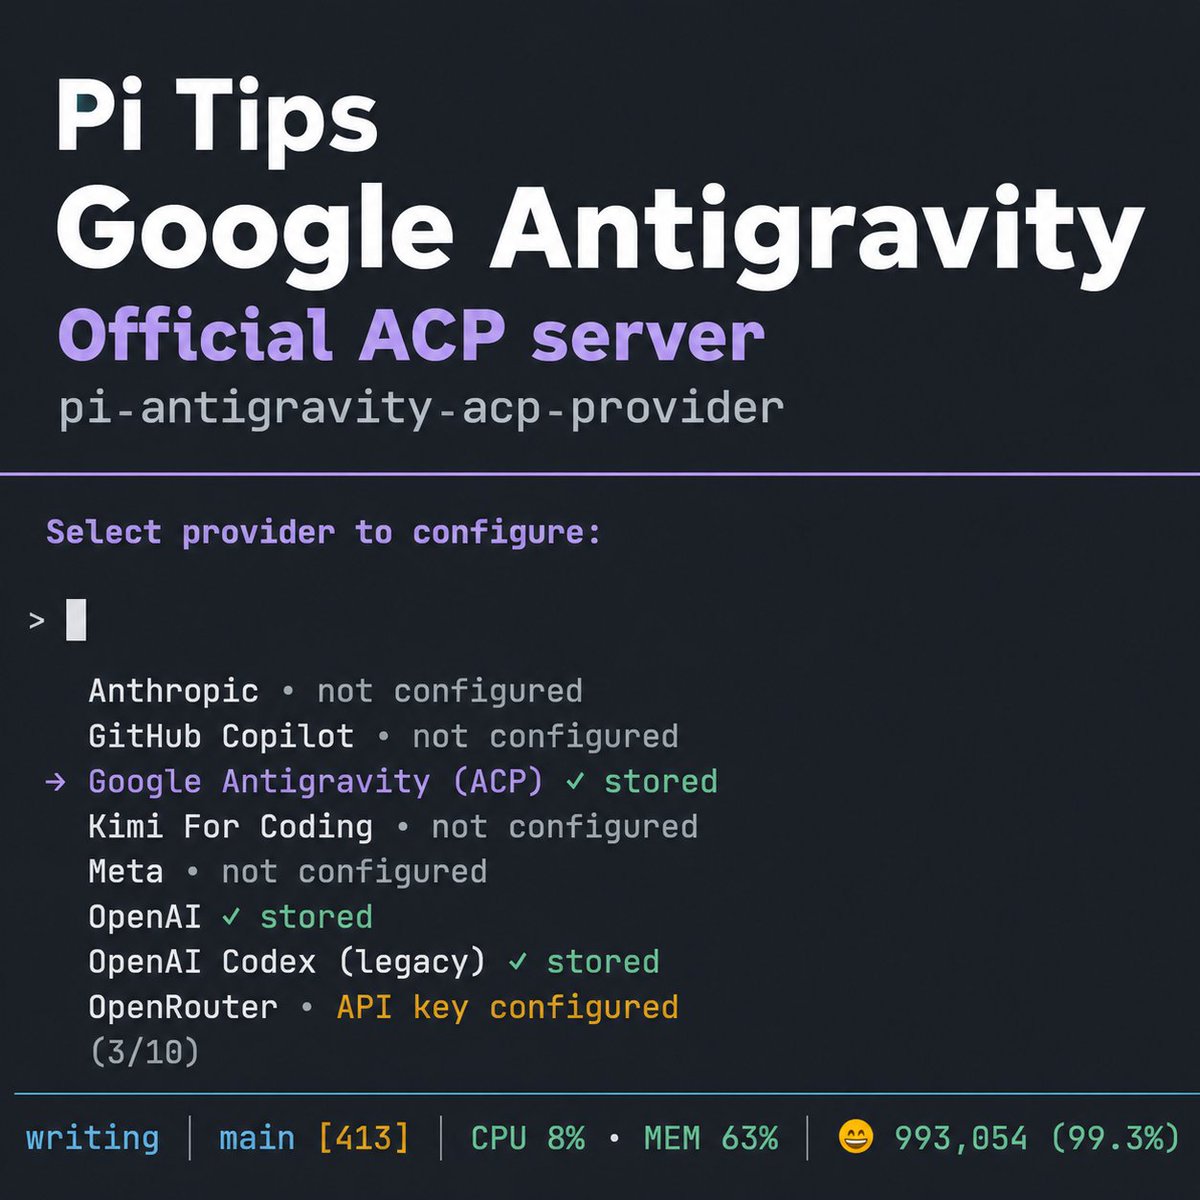
터미널 기반 코딩 에이전트 Pi 환경에서 구글의 Antigravity 모델을 사설 OAuth 리버스 엔지니어링 없이 공식 프로토콜로 호출할 수 있는 전용 확장 패키지 'pi-antigravity-acp-provider'가 공개되었습니다. 2026년 10월 5일 Kai(@hqmank)가 소개한 이 오픈소스 확장 도구(GitHub: zacbemis/pi-antigravity-acp-provider)는 비공식 로그인 우회로 인해 발생하던 구글 메인 계정 제재(flagging 및 ban) 리스크를 낮추고, 구글의 공식 Antigravity ACP 서버를 직접 경유하는 정식 연동 경로를 제공합니다.
이미지 출처: Kai (@hqmank) on X
기존에 서드파티 터미널 에이전트나 외부 개발 도구에서 구글 Antigravity 모델을 활용하려는 시도들은 대부분 비공개 사설 엔드포인트인 Cloud Code Assist 로그인 절차를 리버스 엔지니어링하는 방식에 의존해 왔습니다. 그러나 이러한 비공식 인증 경로는 구글 시스템에 의해 메인 계정 플래깅이나 서비스 차단으로 이어지는 위험이 있었습니다. pi-antigravity-acp-provider는 비인가 프록시를 걷어내고 구글이 제공하는 공식 Antigravity ACP 엔드포인트를 사용함으로써 계정 제재 리스크를 크게 낮춥니다.
비공식 OAuth 우회의 위험과 공식 ACP 도입 배경
코딩 에이전트 생태계가 발전함에 따라 다양한 모델을 하나의 통합 워크플로우 안에서 유연하게 전환하려는 개발자들의 요구가 커졌습니다. 특히 구글의 Antigravity 백엔드는 높은 추론 성능으로 주목받았으나, 공식 인터페이스 외부에서 이를 연결하는 방법은 정책 및 계정 안정성 측면에서 지속적인 불안 요소였습니다.
- 사설 Cloud Code Assist 엔드포인트 우회의 한계: Kai에 따르면 기존의 다수 비공식 연동 방식은 비공개 Cloud Code Assist 로그인 절차를 거쳤으며, 이로 인해 사용자의 메인 구글 계정이 플래깅(flagging)되거나 정지(ban)되는 문제가 발생했습니다.
- 구글 공식 Antigravity ACP 서버 직결:
pi-antigravity-acp-provider는 사설 로그인 해킹 없이 구글의 자체 Antigravity ACP 서버와 직접 통신합니다. Kai는 공식 ACP 경로를 사용하면 계정 제재 리스크가 매우 낮다고 설명했습니다. - Pi 기본 워크플로우 보존: 사용자는 기존 Pi의 전체 워크플로우를 그대로 유지하면서, 하부 모델 실행만 Antigravity를 통해 구동할 수 있습니다.
4단계 설치 및 브라우저 기반 인증 워크플로우
pi-antigravity-acp-provider는 Pi의 패키지 관리 체계를 통해 간결하게 설치하고 활성화할 수 있도록 구성되어 있습니다.
# 1단계: Pi 환경에서 npm 패키지로 프로바이더 확장 설치
pi install npm:pi-antigravity-acp-provider
설치가 완료되면 Pi 대화형 셸 내부에서 다음 단계를 순차적으로 실행하여 인증과 모델 선택을 완료합니다.
- 정식 브라우저 로그인 실행: Pi 프롬프트에서
/login명령을 입력한 후, 공급자 목록에서Google Antigravity (ACP)를 선택합니다. 시스템 브라우저가 실행되며 구글 정식 OAuth 로그인 페이지로 연결됩니다. - 구글 계정 로그인: 브라우저를 통해 Antigravity 서비스 권한을 보유한 구글 계정으로 로그인을 완료합니다.
- 네임스페이스 모델 지정: 인증이 완료된 후 Pi에서
/model명령을 호출하면antigravity-acp/*네임스페이스 아래 등록된 Antigravity 지원 모델 목록이 나타납니다. 원하는 모델을 선택하면 즉시 코딩 에이전트 작업에 투입할 수 있습니다.
실무 도입 시 확인해야 할 요구사항과 주의점
공식 ACP 서버를 경유하더라도 실무 환경에 도입하기 전에 계정 권한 및 실행 환경을 사전에 점검해야 합니다.
- Antigravity 서비스 권한 보유 계정 필요: 본 확장은 인증 프로토콜을 공식 경로로 연결해 주는 도구이므로, 연동에 사용하는 구글 계정 자체에 Antigravity 서비스 접근 권한이 활성화되어 있어야 합니다. 권한이 없는 계정으로는 모델 호출이 거부될 수 있습니다.
- 원격·헤드리스(Headless) 환경 시 유의점: 인증 과정이 웹 브라우저를 통한 로그인(
/login → sign in through the browser)을 전제로 하므로, 브라우저 접근이 제한된 원격 서버나 헤드리스 환경에서는 콜백 처리에 유의해야 합니다. - 계정 안정성과 유지보수성: 공식 ACP 규격을 따르기 때문에 비인가 해킹 방식 대비 구글 계정 제재 위험이 크게 줄어듭니다. 또한 비공식 스크립트와 달리 상류 규격 준수로 안정적인 사용을 기대할 수 있습니다.
출처
- GitHub 저장소: zacbemis/pi-antigravity-acp-provider
- 공개 안내 포스트: Kai (@hqmank) on X