Anthropic, 자체 인프라와 온프레미스 지원 'Self-hosted Claude Managed Agents' 비공개 베타 공개
Anthropic이 외부 클라우드 대신 사내 인프라에서 에이전트 실행 환경, 샌드박스, 세션 기록을 통제할 수 있는 'Self-hosted Claude Managed Agents' 비공개 베타를 발표했습니다.
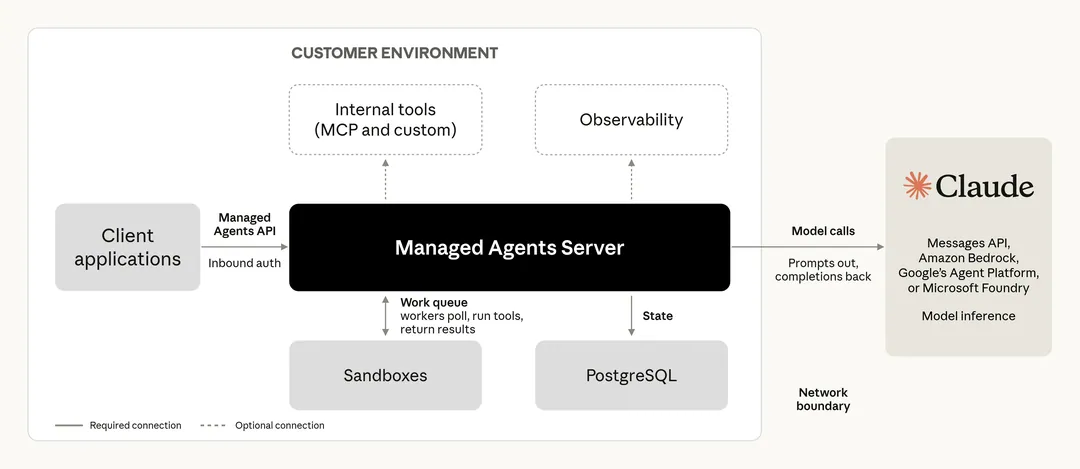
Anthropic이 2026년 11월 12일(현지 시각), 자사 인프라 외부의 자체 클라우드나 온프레미스(사내 전산실) 환경에서 자율 에이전트 제어 영역 전체를 직접 배포하고 구동할 수 있는 'Self-hosted Claude Managed Agents' 비공개 베타를 발표했습니다.
이미지 출처: https://x.com/ClaudeDevs/status/2120938988165091693
기존 Managed Agents는 Anthropic 플랫폼이 호스팅하는 클라우드 위에서 에이전트 하네스와 샌드박스를 대신 구동해 주는 구조였습니다. 이번 비공개 베타는 보안 규제나 사내 망 격리 문제로 인해 핵심 내부 소스코드나 운영 데이터베이스 접근 권한을 외부 클라우드에 위임하기 어려웠던 기업들을 위해 제어부와 실행 런타임 전체를 사내 시스템 내부로 옮겨온 것이 핵심입니다.
내부 시스템에 자율 에이전트를 투입하기 위한 제어권 분리
자율 AI 에이전트는 사람이 매 순간 프롬프트를 입력하고 결과를 확인하는 단순 챗봇과 다릅니다. 빌드가 깨진 원인을 스스로 찾아 소스코드를 수정하고, 시스템 경보(Alert)를 분류하며, 버그 백로그를 점검하는 등 장시간 자율적으로 쉘(Shell) 명령어와 파일 도구를 실행하는 역할을 맡습니다. 이 과정에서 에이전트는 내부 소스코드 저장소, 패키지 레지스트리, 회사 사내 데이터베이스 같은 핵심 전산망에 직접 접속해야 합니다.
Anthropic은 앞서 코드가 실행되는 격리 공간인 샌드박스만 사내 망에 둘 수 있는 기능을 추가한 바 있습니다. 그러나 빌드 수정이나 장애 분류처럼 기업의 핵심 자산에 직접 손을 대는 작업이 늘어나면서, 일부 기업에서는 샌드박스뿐만 아니라 에이전트의 전체 수명주기를 관리하는 제어 플레인(Control Plane)까지 자체 망 안에서 통제하기를 원했습니다. 지금까지 이런 요구를 충족하려면 오픈소스 라이브러리를 조합해 독자적인 에이전트 오케스트레이션 플랫폼을 처음부터 직접 만들어야 했습니다.
Self-hosted Claude Managed Agents를 도입하면 기업 엔지니어링 팀은 에이전트 하네스(Agent Harness), 격리 실행 공간(Sandboxes), 자격 증명 관리, 세션 기록 데이터베이스 전체를 사내 인프라에 직접 설치해 운영하게 됩니다. 개발자는 기존 Managed Agents 서비스와 완전히 동일한 코어 API를 사용해 에이전트를 작성할 수 있으며, 실행 과정에서 발생하는 모든 세션 기록과 이벤트 로그는 외부로 나가지 않고 기업 자체 데이터베이스에 저장됩니다.
4대 보안 원칙: 두뇌와 손의 격리 구조
기업 내부망에서 사람이 일일이 감시하지 않는 상태로 에이전트가 코드를 실행할 때는 사후 통제보다 아키텍처 수준의 안전장치가 필수적입니다. Anthropic은 이번 제품에 네 가지 보안 아키텍처 원칙을 적용했습니다.
- 하네스(두뇌)와 샌드박스(손)의 물리적 분리: 에이전트의 판단 루프를 돌리고 Claude 모델을 호출하는 하네스와 실제 코드가 컴파일되고 명령어가 실행되는 샌드박스를 엄격하게 분리했습니다. 세션 기록과 볼트(Vault) 비밀 정보는 샌드박스 외부에만 머뭅니다. 도구 실행이 필요할 때만 샌드박스가 임시로 시작되고, 샌드박스 하나가 장애로 종료되어도 에이전트 세션 전체가 중단되지 않습니다.
- 자격 증명의 샌드박스 외부 격리: 모델 컨텍스트 프로토콜(MCP) 도구나 API 호출에 필요한 인증 정보는 샌드박스 내부 환경변수나 파일로 전달되지 않습니다. 샌드박스 바깥에 위치한 프록시가 요청을 가로채 인증 헤더를 주입하는 방식을 취하며, 기업 자체 비밀 관리 솔루션(Secrets Manager)과도 연동할 수 있습니다.
- 아웃바운드 네트워크 통제: 에이전트 환경별로 접근 가능한 호스트 목록을 사전에 지정하고 그 외의 외부 인터넷 접속은 차단할 수 있습니다. 예를 들어 빌드 복구 에이전트라면 사내 Git 호스트와 내부 패키지 레지스트리 도메인만 방화벽에서 허용하도록 구성합니다.
- OpenTelemetry 규격의 전수 세션 기록: 에이전트가 어떤 도구를 호출했고 어떤 결과가 반환되었는지 모든 단계가 실시간 이벤트로 남습니다. 이 기록은 모니터링 업계 표준인 OpenTelemetry 규격으로 내보낼 수 있어 기업이 기존에 사용하던 사내 통합 모니터링 시스템에서 다른 서버 로그와 함께 추적할 수 있습니다.
모델 게이트웨이 선택권과 기업 운영 고려사항
이번 릴리즈에서 주목할 지점은 모델 추론 요청을 라우팅하는 유연성입니다. 사내에 구축된 Self-hosted Managed Agents는 에이전트 실행 런타임만 자체 인프라에 둘 뿐, 실제 두뇌 역할을 하는 모델 추론 요청의 행선지를 조직이 자유롭게 지정할 수 있습니다. Anthropic 엔드포인트로 직접 보내는 것은 물론, AWS Bedrock, Google Cloud Agent Platform, Microsoft Foundry 등 기업이 이미 계약해 둔 클라우드 공급자의 Claude 인스턴스로 전달하거나 사내 전용 모델 게이트웨이를 경유하도록 설정할 수 있습니다. 기존에 Anthropic과 체결한 제로 데이터 보존(Zero Data Retention, ZDR) 계약 역시 동일하게 유효합니다.
다만 이 솔루션은 완전 관리형 클라우드 서비스와 달리 인프라 운영 책임이 고객사로 이전됩니다. 에이전트 제어 서버, 상태 저장용 데이터베이스, 쉘 및 파일 도구를 실행하는 워커 노드 클러스터와 네트워크 방화벽을 기업 전산팀이 직접 배포하고 유지보수해야 합니다. 현재 이 기능은 자격 요건을 갖춘 기업 고객을 대상으로 하는 비공개 베타 단계이며, 사용을 원하는 조직은 전담 Anthropic 어카운트 팀을 통해 접근 권한을 별도로 신청해야 합니다.
출처
- Anthropic 공식 리소스 아티클: Self-hosted Claude Managed Agents
- Anthropic ClaudeDevs 공식 발표: X @ClaudeDevs 2026-11-13 포스트