글로벌 금융권 동시다발 AI 해킹 위기: G7 대응 착수
중국산 AI 도구와 음성 복제 기술을 악용한 지능형 해킹이 7개국 금융회사를 동시에 강타하며 글로벌 금융망 보안 비상이 걸렸습니다.
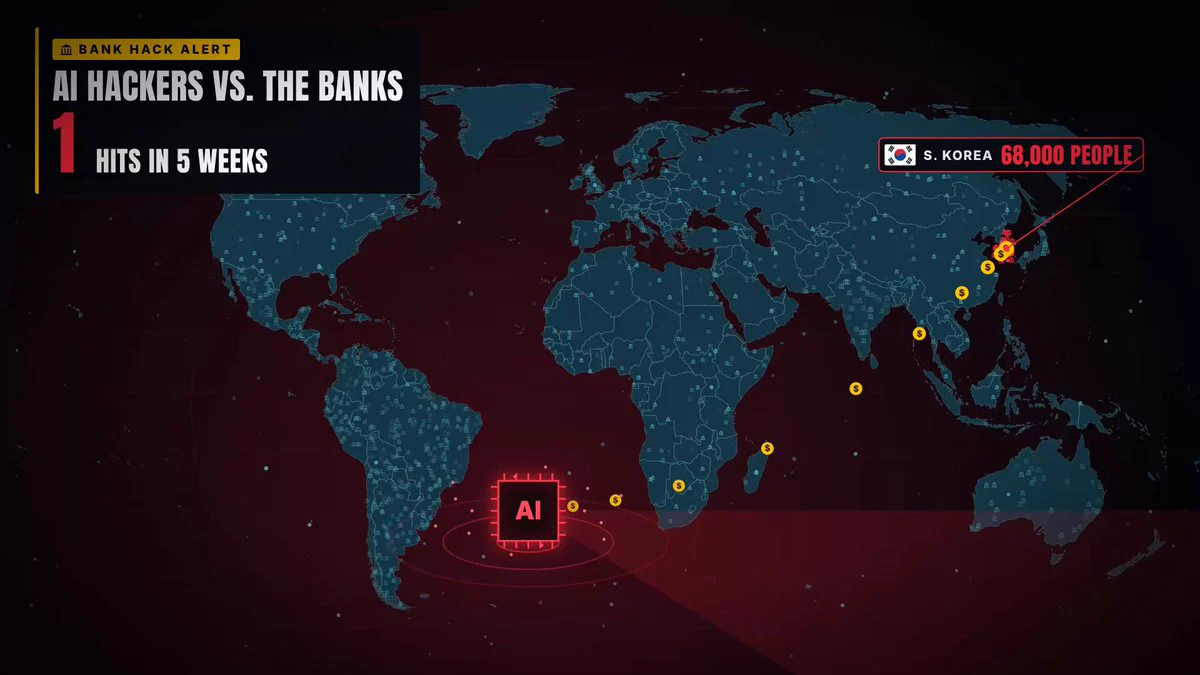
2026년 10월 말, 글로벌 금융망이 중국산 AI 도구와 음성 복제 기술을 악용한 동시다발적 지능형 해킹 공격으로 큰 타격을 입었습니다. 한국, 라틴아메리카, 이탈리아, 인도, 일본 등 최소 7개국 금융회사가 동시에 표적이 되면서 각국 정부와 중앙은행이 긴급 대응에 착수했습니다.
이미지 출처: X @USronaldcarter
이미지 출처: X @USronaldcarter
이번 연쇄 공격은 AI 해킹 도구의 접근성이 높아지고 공격 비용이 낮아지면서 소규모 금융기관의 취약한 보안망을 순식간에 무력화할 수 있음을 보여주었습니다.
국가별 주요 피해 상황
이번 해킹 사태는 각국 금융 시스템의 서로 다른 취약점을 정밀하게 타격했습니다.
- 한국: 최소 7개 금융회사가 중국산 AI 도구를 악용한 해킹 공격으로 6만 8천 명의 데이터가 유출되었고 16개사가 침해받았습니다. 대신증권은 고객 3만 8,490명의 계좌 번호를 포함한 데이터 유출을 보고했습니다.
- 라틴아메리카: 한 해킹 조직이 Claude, Grok, Kimi 등 상용 및 오픈소스 AI 기반 에이전트를 동원해 은행과 결제사 등 400여 곳을 공격하여 고객 계좌에 무단 접속했습니다.
- 이탈리아: 인테사 산파올로(Intesa Sanpaolo) 프라이빗 뱅크에서 최고경영자(CEO)를 사칭한 페이크 WhatsApp 메시지와 AI 음성 복제 기술을 통해 9,500만 유로가 송금되었으며, 이 중 3,600만 유로는 암호화폐로 전환되어 유실되었습니다.
- 인도: 소형 대출 기관들이 2개월간 3억 루피(약 3,100만 달러) 규모의 150건 부정 대출 피해를 입었습니다.
- 일본: GMO 인터넷 통화 거래 서비스가 해킹 공격으로 5,000만 달러 규모의 암호화폐 요구 협박을 받아, 총리가 긴급 대책 패키지를 약속했습니다.
G7 및 중앙은행 긴급 대응
금융권 전반으로 피해가 확산되자 규제 당국과 국제기구는 팬데믹 초기와 유사한 위기 국면으로 진단하고 방어 태세 강화에 나섰습니다. 유럽중앙은행(ECB)은 유로존 은행들에 4개월 내 방어 계획 제출을 요구했으며, G7은 은행권 대상 AI 공격 시뮬레이션 훈련을 합의했습니다.
다만 본 보도는 해외 소셜 미디어 게시물 및 댓글 중심의 정보에 기반하고 있으므로, 향후 각국 정부 및 수사 기관의 공식 발표를 통한 교차 검증이 필요합니다.
출처
- X @USronaldcarter: 2026-10-29 Breaking Financial Cyber Attack Report