개인 개발자의 Claude Code 셋업 'Everything Claude Code', GitHub 27만 스타 돌파
개인 개발자의 Claude Code 워크플로우 셋업 'Everything Claude Code'가 GitHub에서 278,000+ 스타를 기록하며 주목받고 있습니다. 71개 에이전트, 311개 스킬, 세션 간 지속 기억 및 AgentShield 보안 검증 구조를 분석합니다.
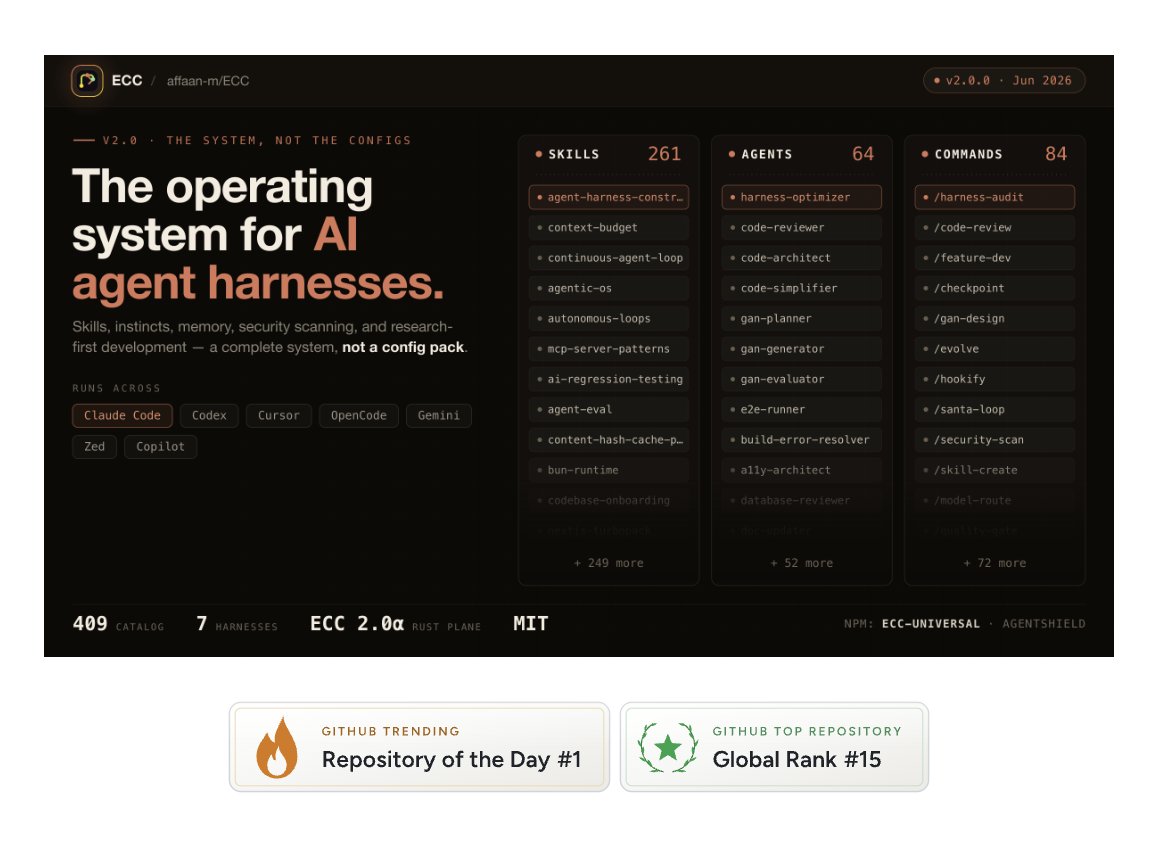
개발자 Suraj Sharma(@suraj_sharma14)가 소개한 오픈소스 Claude Code 설정 및 워크플로우 저장소 'Everything Claude Code'가 GitHub에서 278,000개 이상의 스타(Stars)와 41,000개 이상의 포크(Forks)를 기록하며 개발자 커뮤니티에서 폭발적인 관심을 끌고 있습니다. MIT 라이선스로 배포된 이 프로젝트는 단일 설치로 동작하는 포괄적인 엔지니어링 에이전트 환경을 제공합니다.
이미지 출처: X @suraj_sharma14 / Suraj Sharma
단순한 개별 프롬프트 모음집을 넘어 기획, 테스트, 구현, 코드 리뷰, 검증, 지속 기억, 지속 개선으로 이어지는 체계적인 표준 엔지니어링 루프를 구축해 반복적인 설정 과정을 줄인 점이 주요 요인으로 꼽힙니다. 동시에 수백 개에 달하는 스킬과 에이전트를 상시 적재할 때 발생하는 컨텍스트 예산 낭비(Context Tax)와 실무 적용 시의 선별 운용 전략에 대한 논의도 활발하게 이루어지고 있습니다.
71개 전문 에이전트와 311개 스킬 기반의 표준 엔지니어링 루프
Everything Claude Code의 핵심 설계는 개인 개발자가 풀스택 엔지니어링 팀 전체의 워크플로우를 재현할 수 있도록 구조화된 다계층 에이전트 아키텍처에 있습니다.
저장소는 역할별로 고도로 특화된 71개의 전문 에이전트와 광범위한 개발 영역을 포괄하는 311개의 재사용 스킬로 구성되어 있습니다.
- 71개 전문 에이전트: 프로젝트 기획(Planning), 정밀 코드 리뷰(Code Review), 빌드 및 컴파일 오류 복구(Build Repair), 보안 취약점 감사(Security), 소프트웨어 아키텍처 설계(Architecture) 등 개발 라이프사이클의 각 단계를 전담하는 에이전트들이 유기적으로 협업합니다.
- 311개 재사용 스킬: 테스트 주도 개발(TDD) 워크플로우부터 기술 리서치, 프론트엔드 컴포넌트 구현, 데이터 파이프라인 처리, 머신러닝(ML) 실험, 기술 문서화 자동화까지 실무에 필요한 단위 기능들을 표준 규격으로 패키징했습니다.
- 강제 표준 엔지니어링 루프: 에이전트에 '계획(Plan) → 테스트(Test) → 구현(Implement) → 리뷰(Review) → 검증(Verify) → 기억(Remember) → 개선(Improve)'으로 이어지는 7단계 엔지니어링 파이프라인을 기본 규약으로 강제합니다. 이를 통해 작업자가 매번 절차를 지정하지 않아도 일관된 엔지니어링 품질을 유지하도록 설계되었습니다.
- 다중 에이전트 하네스 어댑터 지원: Anthropic의 공식 CLI인 Claude Code 환경에 최적화되어 있으나, Codex, Cursor, Gemini, OpenCode 등 다양한 서드파티 에이전트 런타임에서도 설정을 재사용할 수 있도록 호환 어댑터를 함께 제공합니다.
세션 간 지속 기억(Persistent Memory)과 AgentShield 보안 스캐너
단순한 도구 확장을 넘어 실무 개발자들이 이 프로젝트에서 가장 주목하는 기술적 차별점은 세션 간 상태 보존과 선제적 보안 감사 메커니즘입니다.
- 훅(Hooks) 기반 지속 메모리(Persistent Memory): 일반적인 코딩 에이전트는 세션이 종료되거나 컨텍스트 윈도우가 압축(Compaction)되면 이전 작업의 맥락을 망실하여 같은 실수를 반복하는 구조적 한계를 지닙니다. Everything Claude Code는 훅(Hooks)과 결합된 지속 메모리 계층을 통해 세션별 핵심 엔지니어링 결정, 버그 해결책, 실패한 시도(Dead ends)를 기록으로 남겨 다음 세션으로 전달합니다.
- 지속 학습(Continuous Learning) 루프: 반복적으로 발생한 성공적인 해결 패턴을 감지하여 이를 새로운 재사용 스킬로 자동 정제하는 지속 학습 파이프라인을 내장했습니다.
- 자체 보안 스캐너 'AgentShield' 내장: 에이전트 생태계의 보안 취약점을 차단하기 위해 자체 보안 검증 도구인 AgentShield를 탑재했습니다. 시스템 프롬프트, 훅 스크립트, MCP(Model Context Protocol) 설정 파일, 에이전트 정의 문서 전반을 정적으로 분석하여 비밀키 및 API 토큰 유출, 과도한 시스템 쓰기 권한 부여, 위험한 쉘 실행 권한 등을 사전에 탐지합니다.
컨텍스트 예산 낭비(Context Tax)와 실무 선별 활성화(Cherry-pick) 전략
저장소의 폭발적인 스타 수 이면에는 실제 프로덕션 환경 도입 시 반드시 고려해야 할 명확한 기술적 트레이드오프와 주의사항이 존재합니다. 개발자 커뮤니티에서는 수백 개의 스킬을 무분별하게 적재하는 행위에 대해 다음과 같은 실무적 주의점을 지적하고 있습니다.
- 컨텍스트 예산 낭비(Context Tax): 311개에 달하는 스킬과 71개 에이전트의 명칭 및 기능 설명(Description)이 매 세션 시작 시 컨텍스트 윈도우에 상시 로드될 경우, 실제 코드베이스를 분석하기 전에 상당한 프롬프트 토큰이 고정 소모됩니다.
- 트리거 모호성(Ambiguity)과 의도치 않은 오동작: 에이전트와 스킬의 수가 지나치게 방대해지면 자연어 지시문에 대해 모델이 최적의 도구를 선택하는 과정에서 모호성이 발생하며, 예기치 않은 스킬이 오발동하거나 에이전트 간 역할 충돌이 일어날 수 있습니다.
- API 쿼터 급증 리스크: 다중 에이전트가 연쇄적으로 작업을 위임하며 자율 실행을 반복할 경우 토큰 소비 속도가 기하급수적으로 증가하여 주간 API 할당량이 순식간에 고갈될 수 있습니다.
따라서 소식을 전한 Suraj Sharma 및 현업 엔지니어들은 저장소 전체를 무비판적으로 일괄 설치하는 대신, 자신이 주간 단위로 실제 사용하는 5~10개 내외의 필수 스킬만 선별 활성화(Cherry-pick)하는 린(Lean) 셋업 방식을 권장합니다. 아울러 상용 프로젝트에 적용하기 전 반드시 AgentShield 같은 검증 도구를 통해 MCP 허용 목록(Allowlist)과 훅 쓰기 권한을 사전 검증하고, 격리된 소규모 테스트 프로젝트에서 동작 안정성을 확인해야 합니다.
출처
- Suraj Sharma (@suraj_sharma14) X 게시물: Everything Claude Code 셋업 소개 및 GitHub 278k 스타 달성
- John Rood (@johnroodepic) X 게시물: 세션 간 지속 기억 및 라이트 패스(Write Path) 분석