DeepSeek Harness 레드팀 보안 도구 dsh-purge 분석 및 설치 가이드
DeepSeek Harness 환경에서 호스트 정책과 모델 거절 반응을 분리해 로컬 보안성을 점검하는 보조 도구 dsh-purge의 아키텍처, 프로필별 적용 절차, 라이선스 정책 변동 사항을 정리합니다.
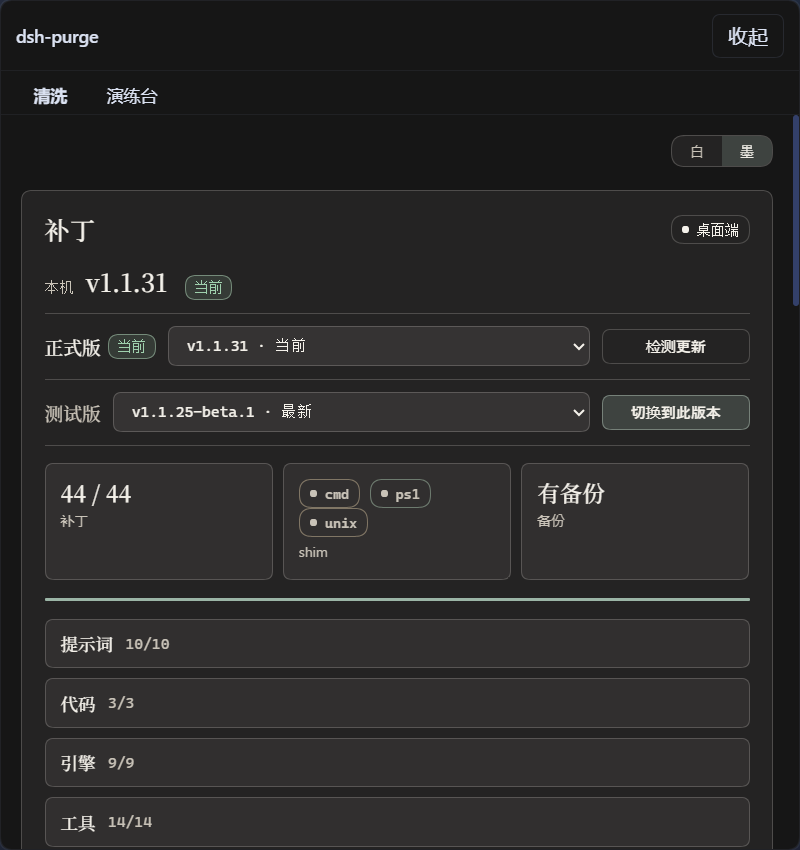
이미지 출처: https://github.com/YuJunZhiXue/dsh-purge
DeepSeek Harness 로컬 환경에서 모델의 순수 응답성과 프롬프트 필터링 정책을 객관적으로 분리해 검증하려는 보안 연구자를 위한 전용 레드팀 확장 도구 dsh-purge가 공개되었습니다. 이 도구는 공식 하네스 런타임의 승인 게이트와 샌드박스 정책을 로컬에서 체계적으로 조정하여 모델 자체의 거절과 호스트 프레임워크의 개입을 구별할 수 있도록 돕습니다.
로컬 환경 기반 레드팀 검증 기능과 작동 구조
dsh-purge는 외부 네트워크를 스캐닝하거나 원격 대상을 침해하는 공격 도구가 아니며, 사용자가 권한을 가진 로컬 머신의 공식 DeepSeek Harness 환경에서만 실행되는 보안 점검 패치입니다. 공식 하네스는 사용자 질의를 모델에 전달하는 과정에서 런타임 프롬프트 수정, 승인 게이트 제어, 샌드박스 격리, 대화 포맷팅 등 다양한 호스트 계층의 제약을 적용합니다. 이로 인해 모델의 실제 응답 한계와 호스트의 방어벽이 혼동되는 현상이 발생하는데, dsh-purge는 이 두 계층을 분리해 안전성 및 견고성 평가를 수행할 수 있는 통제된 테스트 환경을 마련합니다.
도구의 핵심 구성 요소는 대화 인터페이스 측면에 배치되는 사이드바 내의 세부 페이지로 나뉩니다. '세척(清洗)' 탭에서는 그룹별 런타임 패치 확인, 프롬프트 규칙 편집, 규칙 세트의 적용과 롤백 기능을 지원하며, '연습대(演练台)' 탭을 통해 로컬 자산과 오프라인 테스트 환경의 인가된 환경을 진단할 수 있습니다. 경로는 $DSH_HOME, 실행기 인근의 .dsh, 사용자 홈 디렉터리의 ~/.dsh 순서로 안전하게 감지하며, 외부 대상을 향한 패킷 전송 없이 로컬 @deepseek-ai 패키지와 로컬 설정 파일 내에서만 동작합니다.
설치 절차와 프로필별 패치 적용 단계
dsh-purge 1.1.71 버전은 dsh 0.2 계열을 대상으로 설계되었으며, 공식 웹 환경(dsh web)과 공식 데스크톱 EXE(0.2.0-rc.2 / 0.2.1-rc.2)를 모두 지원합니다. 두 환경은 독립적인 프로필을 사용하므로 각각 별도로 설치하고 패치를 적용해야 합니다. Node.js 18 이상이 요구되며, Windows 환경에서 콘솔 깜빡임을 방지하려면 Node.js 22 이상을 권장합니다. npm 레지스트리에는 등록되어 있지 않으므로 패키지 매니저 검색 대신 GitHub 아카이브 주소를 직접 지정해야 합니다.
웹 환경에 설치할 때는 터미널에서 dsh plugin --profile web add https://github.com/YuJunZhiXue/dsh-purge/archive/refs/heads/master.tar.gz 명령을 실행합니다. 공식 데스크톱 클라이언트의 경우 dsh plugin --profile desktop add https://github.com/YuJunZhiXue/dsh-purge/archive/refs/heads/master.tar.gz 명령을 통해 등록합니다. 설치 후에는 반드시 다음 세 단계를 완료해야 패치가 반영됩니다. 첫째, 실행 중인 호스트(웹 프로세스 또는 데스크톱 트레이 아이콘)를 완전히 종료한 후 재시작합니다. 둘째, 대화창 제목 옆에 생성된 dsh-purge 버튼을 누르고 '세척(清洗)' 페이지에서 '적용(应用)' 버튼을 클릭합니다. 셋째, 패치가 정상 적용되면 프로세스가 자동으로 1회 재부팅되며, 재부팅 후 새로운 대화 세션을 열어야 주입된 런타임 규칙이 활성화됩니다.
라이선스 전환 및 비공개 전환 일정과 규정상 주의점
프로젝트 관리자 YuJunZhiXue에 따르면 본 도구는 기존 오픈소스(MIT) 기반 배포에서 상업용 소프트웨어 라이선스로 전환되었습니다. 이에 따라 상업적 재판매, 유료 강의 제공, 화이트라벨링 배포는 원작자의 공식 상업 라이선스 계약을 체결해야 하며 무단 상업 이용은 엄격히 금지됩니다. 또한 2026년 10월 26일까지 공개 피드백(Issue #130)을 수렴한 후, 2026년 10월 27일부터는 GitHub 신규 릴리스가 중단되고 비공개 텔레그램 채널을 통해서만 후속 패키지가 배포될 예정입니다.
사용 시 법적 및 보안 준수 사항도 명시되어 있습니다. 이 프로젝트는 인가되지 않은 외부 시스템 공격, 허가받지 않은 침투 테스트, 불법 행위 지원을 엄격히 금지하며, 오직 연구자가 소유하거나 서면 승인을 받은 로컬 환경 및 오프라인 합성 타깃에서만 사용되어야 합니다. 또한 프로젝트 코드, 콘셉트, 프롬프트를 인용하거나 재가공할 경우 원작자 명칭과 원본 저장소(YuJunZhiXue/dsh-purge) 출처를 반드시 명시해야 합니다.