공용 인터넷 노출 차단: Tailscale과 Cloudflare Tunnel로 VPS 보안 강화하기
피터 레벨스가 공유한 VPS 보안 가이드입니다. 서버 인바운드 포트를 모두 닫고, 관리용 SSH는 Tailscale 사설망으로 구성해 공격 표면을 최소화합니다.
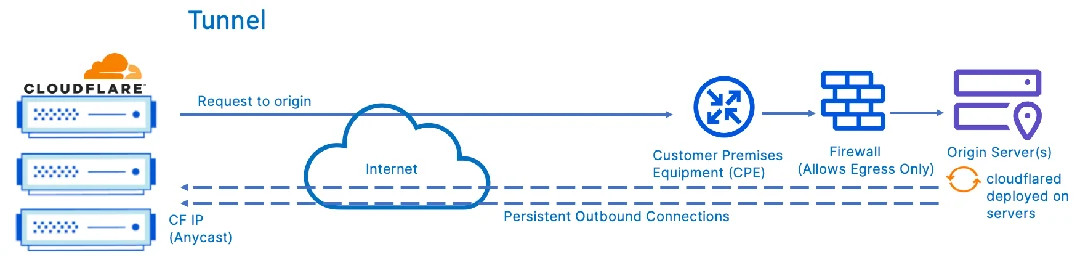
이미지 출처: Cloudflare Docs, Figure 5 — Secure application delivery
인터넷에 직접 노출된 가상 사설 서버(VPS)는 끊임없는 무차별 대입 공격과 AI가 찾아내는 각종 취약점 위험에 노출되어 있습니다. 개발자 피터 레벨스(@levelsio)는 최근 공유한 보안 가이드를 통해, SSH 키 인증만으로는 충분하지 않으며 서버 자체를 공용 인터넷에서 격리해야 한다고 강조합니다.
인바운드 포트 전면 차단과 아웃바운드 터널링
VPS를 보호하는 핵심 원리는 서버로 들어오는 인바운드 트래픽 허용 포트를 전부 닫는 것입니다. 공격자가 외부에서 서버의 IP 주소나 포트(80, 443 등)로 직접 접근할 수 없도록 방화벽 규칙을 완전히 비우거나 차단해야 합니다.
대신 Tailscale 사설망과 Cloudflare Tunnel을 사용합니다. Cloudflare Tunnel은 서버 내부의 cloudflared가 Cloudflare 쪽으로 아웃바운드 연결을 생성하므로, 서버의 공용 인바운드 웹 포트를 닫은 상태에서도 방문자 요청을 전달할 수 있습니다. Tailscale은 허가된 장치 간 사설 접속을 제공합니다.
Tailscale을 활용한 안전한 SSH 관리
서버 관리 및 SSH 접속은 Tailscale 사설망을 통해서만 이루어지도록 설정합니다. Tailscale은 허가된 본인의 기기(노트북, 스마트폰 등)와 VPS만을 연결하는 사설 VPN 네트워크를 구축합니다.
새로운 VPS에 Tailscale을 설치해 실제 접속을 확인한 다음, 클라우드 방화벽에서 공용 SSH 포트(22)의 인바운드 접근을 차단하고 Tailscale 사설망을 통해서만 관리합니다. 변경 전에는 Tailscale 연결과 복구 경로를 확인해야 합니다.
Cloudflare Tunnel로 웹 트래픽 격리
웹사이트나 애플리케이션 서비스를 외부 사용자에게 제공할 때는 Cloudflare Tunnel을 활용합니다. 서버의 80번이나 443번 포트를 직접 열어두는 대신, Cloudflare Tunnel을 통해 트래픽을 처리합니다.
사이트를 Cloudflare의 프록시로 연결하면 무료 플랜의 기본 보안 기능과 제공되는 WAF 규칙을 적용할 수 있습니다. 보호 수준은 활성화한 규칙과 서비스 설정에 따라 달라집니다. 방문자는 Cloudflare를 통해 웹 서비스에 접근하고, Cloudflare Tunnel은 서버의 공용 인바운드 웹 포트를 열지 않고 요청을 전달합니다.
마치며
VPS의 관리 포트와 웹 포트를 공용 인터넷에 직접 노출하면 공격 대상이 될 수 있습니다. Tailscale로 관리 경로를 제한하고 Cloudflare Tunnel로 웹 트래픽을 전달하면 서버의 공격 표면을 줄이는 데 도움이 됩니다.
원문 출처
- Original source: @levelsio on X
- 보안 아키텍처 및 공식 다이어그램: Cloudflare Docs — Secure application delivery (Figure 5)
- 사설 SSH 접속 참고: Tailscale — Tailscale SSH