데모를 넘어선 프로덕션 AI 에이전트: 13단계 워크플로우와 거버넌스 아키텍처
단순한 LLM 도구 연동 데모를 넘어 계획, 실행, 검증, 복구, 휴먼 에스컬레이션의 13단계 루프와 모니터링, 감사 로그, 가드레일 거버넌스를 갖춘 프로덕션 에이전트 아키텍처를 정리합니다.
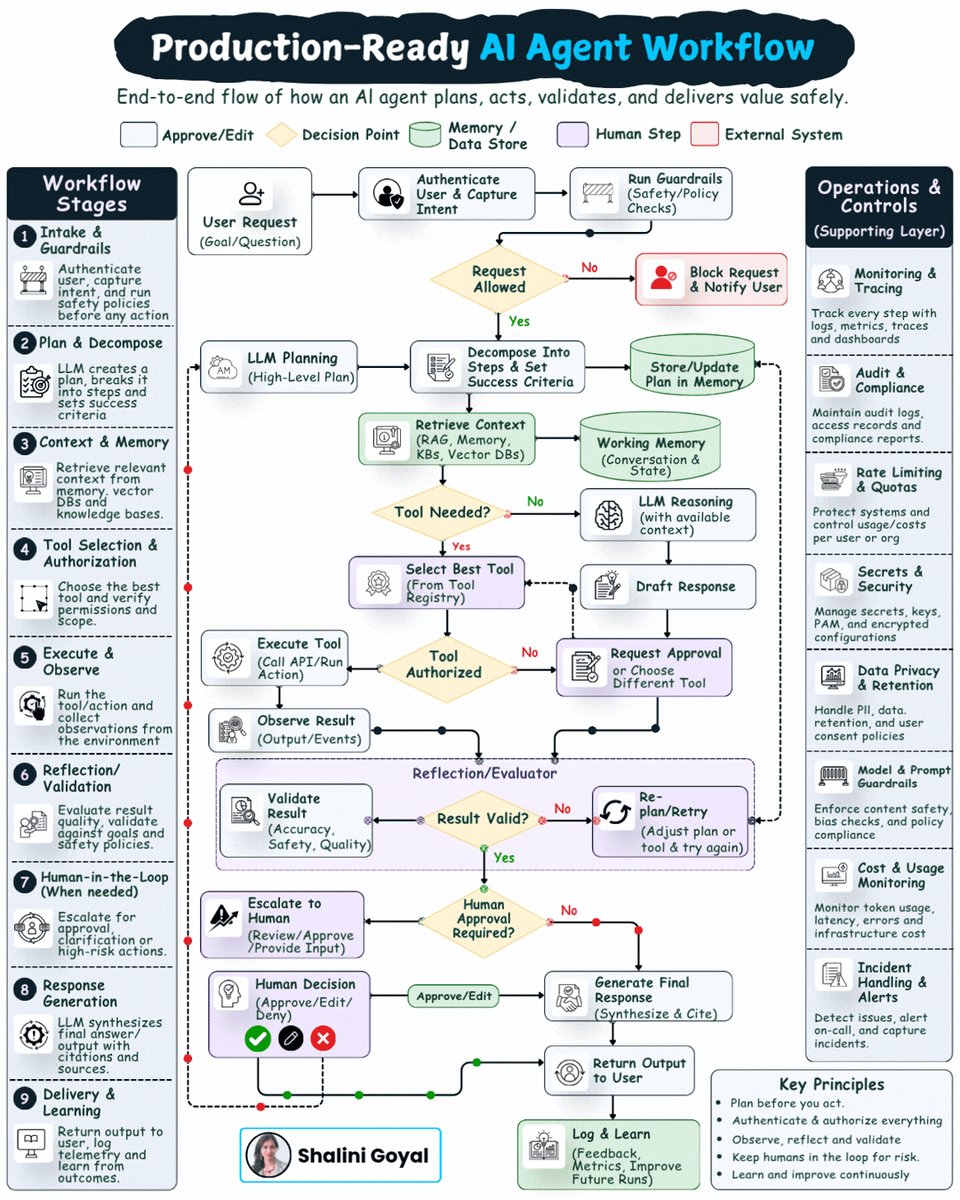
샬리니 고얄(Shalini Goyal, @goyalshaliniuk)이 2026년 10월 4일(현지 시각), 단순한 프롬프트 엔지니어링이나 프로토타입 데모 수준을 넘어 실제 기업 프로덕션 환경에서 신뢰할 수 있는 AI 에이전트를 구축하기 위한 13단계 엔드투엔드 실행 워크플로우와 7대 거버넌스 아키텍처 프레임워크를 공유했습니다.
이미지 출처: Shalini Goyal (@goyalshaliniuk) / X
대규모 언어 모델(LLM)에 몇 가지 외부 도구를 연결해 동작을 시연하는 것은 비교적 간단합니다. 하지만 통제되지 않은 환경에서 실제 사용자의 모호한 요청, 불안정한 외부 API, 민감한 기업 데이터와 마주하는 상용 환경에서는 단순한 도구 호출 루프만으로 안정성을 담보할 수 없습니다. 원작자가 강조하듯, 프로덕션 레디(Production-Ready) 에이전트의 핵심은 안전하게 계획(Plan)하고, 행동(Act)하며, 결과를 검증(Validate)하고, 오류로부터 복구(Recover)하며, 필요한 순간 인간에게 위임(Escalate)할 수 있는 완결된 제어 파이프라인에 있습니다.
13단계 엔드투엔드 에이전트 실행 파이프라인
원작자가 제시한 엔드투엔드 워크플로우는 사용자의 최초 입력부터 사후 피드백 로깅까지 13개의 엄격한 순차적 게이트로 구성되어 있습니다. 각 단계는 모델의 자율적 판단과 결정론적 시스템 검증이 유기적으로 맞물리도록 설계되었습니다.
- 사용자 요청 및 의도 파악 (Capture user request and intent): 입력된 자연어 프롬프트에서 핵심 의도와 파라미터를 추출하고 작업 범위를 규정합니다.
- 사용자 인증 및 안전성 검사 실행 (Authenticate user and run safety checks): 요청 주체의 신원을 확인하고 악의적 프롬프트 인젝션이나 탈옥 시도를 차단하는 보안 검사를 수행합니다.
- 요청 허용 여부 정책 결정 (Decide whether request is allowed): 조직의 정책, 권한 매트릭스, 사용자 라이선스 범위에 부합하는지 1차 인가(Authorization)를 판정합니다.
- 작업 계획 수립 및 명확한 단계 분해 (Plan task and break into clear steps): 복합 목표를 단일 실행 단위의 하위 태스크 시퀀스로 분해하고 의존성을 정렬합니다.
- 메모리·RAG·지식베이스 컨텍스트 검색 (Retrieve context from memory, RAG, vector DBs, or knowledge bases): 세션 장단기 기억, 벡터 데이터베이스, 엔터프라이즈 지식 저장소에서 최신 참조 맥락을 수집합니다.
- 외부 도구 사용 필요성 판정 (Decide whether a tool is needed): 자체 컨텍스트로 해결 가능한 단순 추론인지, 외부 시스템 조회가 필수적인 작업인지 분기합니다.
- 최적 도구 선택 및 실행 권한 검증 (Select right tool and verify permissions): 호출할 도구(API/함수)를 확정하고, 현재 호출 컨텍스트에서 해당 도구의 실행 권한이 유효한지 재확인합니다.
- 도구 동작 실행 및 결과 관측 (Execute action and observe result): 외부 API를 격리된 샌드박스에서 호출하고 원시 응답 데이터를 관측(Observation)으로 캡처합니다.
- 정확도·안전성·출력 품질 검증 (Validate accuracy, safety, and output quality): 도구 반환값이 기대 스키마와 일치하는지, 모델의 해석이 사실과 부합하는지 품질 및 안전성을 교차 평가합니다.
- 실행 실패 시 재계획 수립 또는 재시도 (Re-plan or retry when result fails): 도구 호출 실패, 스키마 불일치, 네트워크 지연 발생 시 백오프 전략을 적용하거나 대안 경로로 재계획을 수립합니다.
- 위험하거나 모호한 작업의 인간 에스컬레이션 (Escalate risky or ambiguous actions to human): 데이터 변경, 고비용 거래, 모호성이 임계값을 초과하는 위험 작업은 사람(Human-in-the-loop)의 최종 승인을 요청합니다.
- 최종 사용자 응답 생성 (Generate final response): 검증된 실행 결과와 컨텍스트를 바탕으로 사용자에게 제공할 일관되고 정제된 최종 응답을 합성합니다.
- 지속적 개선을 위한 피드백·메트릭·결과 로깅 (Log feedback, metrics, and outcomes for improvement): 실행 레이턴시, 토큰 소모량, 성공/실패 여부, 사용자 평가 피드백을 추적 시스템에 영구 기록합니다.
핵심 루프를 감싸는 7대 거버넌스 및 운영 인프라
원작자는 13단계의 핵심 실행 루프보다 더 중요한 것은 그 외곽을 둘러싸고 있는 거버넌스 계층이라고 지적합니다. 프로덕션 환경에서 모델을 신뢰할 수 있게 만드는 요소는 바로 이 인프라 외피(Surround Infrastructure)입니다.
- 모니터링 및 트레이싱 (Monitoring and Tracing): 비결정론적으로 동작하는 에이전트의 내부 의사결정 경로와 도구 호출 궤적(Trajectory)을 분산 추적 시스템으로 시각화하여 관측 가능성을 보장합니다.
- 감사 로그 (Audit Logs): 컴플라이언스 및 거버넌스 감사를 지원하기 위해 모든 요청, 인가 판단, 외부 데이터 접근, 실행 이벤트를 위변조 불가능한 원장 형태로 보관합니다.
- 요청 제한 (Rate Limits): 악의적인 남용, 무한 재시도 루프로 인한 인프라 장애, 예기치 않은 토큰 및 API 비용 폭증을 방어하는 다계층 쿼터 정책을 집행합니다.
- 시크릿 관리 (Secrets Management): 에이전트가 외부 SaaS 및 데이터베이스에 접근할 때 필요한 API 키와 토큰을 환경 내에 하드코딩하지 않고 볼트 기반으로 안전하게 격리 주입합니다.
- 개인정보 보호 정책 (Privacy Policies): 메모리와 벡터 스토리지에 저장되는 데이터 중 개인식별정보(PII)나 규제 대상 정보를 마스킹하고 보존 기한을 엄격히 규정합니다.
- 모델 및 프롬프트 가드레일 (Model and Prompt Guardrails): 입력 프롬프트와 출력 텍스트 양방향에 구조화된 가드레일을 적용해 유해 콘텐츠, 환각, 기밀 유출을 실시간 차단합니다.
- 인시던트 대응 체계 (Incident Handling): 서드파티 모델 API의 장애나 도구 인터페이스 파손 발생 시 서킷 브레이커를 발동하고 엔지니어링 팀이 즉시 개입할 수 있는 비상 런북을 수립합니다.
통제된 자율성(Controlled Autonomy)과 실무 설계 원칙
많은 개발팀이 에이전트를 설계할 때 완전한 자율성(Maximum Autonomy)을 목표로 삼지만, 상용 서비스에서 추구해야 할 진정한 목표는 '통제된 자율성(Controlled Autonomy)'입니다.
실무 엔지니어링 관점에서 에이전트가 실서비스 환경에 안착하기 위해서는 명확한 권한 경계, 철저한 출력 검증, 시스템 전반의 관측 가능성, 그리고 결정적인 순간의 인간 개입(Human Oversight)이 하나의 아키텍처로 통합되어야 합니다.
커뮤니티의 기술 토론에서도 확인되듯, 실무 에이전트의 복잡성은 모델 자체보다 모델 주변의 시스템 엔지니어링에서 발생합니다. 계획 수립 시점의 권한 상태가 실제 실행 시점에도 여전히 유효한지 확인하는 상태 신선도 검사(State Freshness Check), 외부 도구가 빈 값을 반환했을 때 멈추지 않고 대안을 찾는 방어적 예외 처리, 그리고 조건문 기반의 결정론적 검증 로직과 모델의 확률론적 추론을 적절히 분리하는 계층 설계가 수반될 때 비로소 데모를 넘어 엔터프라이즈 환경에서 신뢰받는 프로덕션 에이전트가 완성됩니다.
원문 출처
- Shalini Goyal 공식 X 포스트: Shalini Goyal (@goyalshaliniuk) - Production-Ready AI Agents