LiteLLM·Starlette 무인증 RCE 취약점 체인(CVE-2026-42271·CVE-2026-48710) 대량 스캔 포착 및 CISA KEV 등재
LiteLLM 및 Starlette 시스템을 대상으로 무인증 원격 코드 실행(RCE) 취약점 체인(CVE-2026-42271, CVE-2026-48710)을 악용하려는 대량의 스캔 시도가 포착되었으며, CISA Known Exploited Vulnerabilities 카탈로그에 등재되어
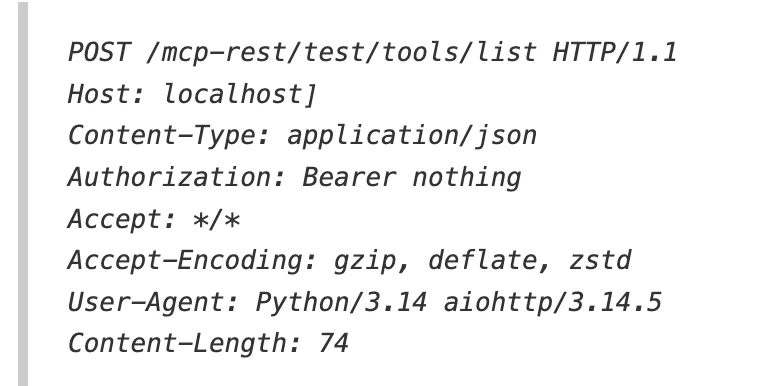
2026년 11월 16일, SANS 인터넷 폭풍 센터(SANS Internet Storm Center)는 인공지능(AI) 서비스 연동과 라우팅을 돕는 오픈소스 게이트웨이 소프트웨어인 **LiteLLM(라이트LLM)**과 웹 애플리케이션 프레임워크인 **Starlette(스타렛)**을 겨냥한 대규모 공격 스캔을 포착했다고 경고했습니다. 이번에 발견된 공격 시도는 인증 절차를 거치지 않고 외부에서 시스템 제어권을 탈취할 수 있는 무인증 원격 코드 실행(RCE, Remote Code Execution) 취약점 체인을 악용하는 형태를 띠고 있습니다.
이미지 출처: https://isc.sans.edu/diary/rss/33522
미국 사이버보안·인프라 보안국(CISA, Cybersecurity and Infrastructure Security Agency)은 해당 보안 결함을 실제 사이버 공격에 악용된 정황이 확인된 취약점 목록인 KEV(Known Exploited Vulnerabilities, 알려진 악용 취약점) 카탈로그에 공식 등재했습니다. 이에 따라 관련 시스템을 운영하는 기관과 기업은 긴급 보안 업데이트를 적용해야 합니다.
무인증 RCE 취약점 체인(CVE-2026-42271·CVE-2026-48710)의 개요와 심각성
이번에 문제가 된 취약점은 서로 다른 두 가지 보안 결함이 결합된 형태입니다. 핵심 고리인 CVE-2026-42271 취약점은 미국 국립표준기술원(NIST) 등의 평가 기준에서 **CVSS(Common Vulnerability Scoring System, 공통 취약점 평점 체계) 8.7점(High, 높음)**으로 평가될 만큼 파급력이 큽니다. 여기에 CVE-2026-48710(CVSS 6.5점) 취약점이 함께 연계되어, 공격자가 원격에서 인증 과정 없이도 취약한 서버에 임의의 명령을 실행할 수 있는 구조를 제공합니다.
- CVE-2026-42271: BerriAI가 개발한 LiteLLM과 Kludex가 개발한 Starlette 기반 웹 서비스 환경에서 API 라우팅 및 요청 처리 과정을 파고드는 취약점입니다.
- 취약점 체인 작동 방식: 공격자는 별도의 로그인이나 권한 확인 절차(무인증)를 거치지 않고 특정 엔드포인트(
/mcp-rest/test/tools/list경로 등)로 정교하게 조작된 요청을 보내 서버 내부의 시스템 명령어를 실행합니다.
공격자들은 현재 인터넷에 노출된 취약한 서버를 자동으로 탐색하는 스크립트를 가동 중이며, 패치가 이루어지지 않은 서버는 즉각적인 침해 사고로 이어질 수 있는 고위험 상태입니다.
CISA KEV 등재와 연방 기관 대응 지침
CISA는 악용 정황을 포착한 직후 해당 취약점들을 KEV 카탈로그에 추가하고, 미국 연방 민간 기관들을 대상으로 긴급 조치 명령을 발동했습니다.
- 조치 시한 및 요구 사항: 연방 기관들은 정해진 기한(예: CVE-2026-42271의 경우 2026년 6월 22일까지) 내에 벤더가 배포한 보안 지침에 따라 패치를 적용하거나, 완화 조치를 이행해야 합니다. 만약 적절한 대책을 마련할 수 없는 경우에는 해당 제품의 사용을 중단하도록 권고하고 있습니다.
- 클라우드 및 온프레미스 공통 위험: 사내 서버(온프레미스)뿐만 아니라 클라우드 환경에서 운영되는 LLM 게이트웨이 서비스 역시 안전하지 않으며, 인터넷에 직접 노출된 엔드포인트가 주요 표적이 되고 있습니다.
개발자 및 보안 담당자를 위한 긴급 패치 권고 사항
인공지능 모델 호출과 API 중계를 위해 LiteLLM이나 Starlette 기반 인프라를 구축한 개발자와 인프라 엔지니어는 즉각적인 대응에 나서야 합니다.
- 최신 보안 패치 적용: BerriAI LiteLLM 및 Kludex Starlette의 공식 저장소와 보안 공지를 확인하여, 취약점이 해결된 최신 버전으로 즉시 업데이트를 수행해야 합니다.
- 외부 노출 면 검토: 인터넷을 통해 외부에서 직접 접근 가능한 AI 게이트웨이 및 API 라우터가 있다면 방화벽 규칙을 강화하거나 VPN, 내부망 전용 접근 제어를 적용하여 공격 표면적을 줄여야 합니다.
- 로그 모니터링 강화: 의심스러운 경로(
/mcp-rest/test/tools/list등)로 유입되는 대량의 비정상적 HTTP 요청이나 스캔 시도가 있는지 액세스 로그를 점검해야 합니다.
이번 사건은 AI 인프라를 구성하는 오픈소스 미들웨어와 게이트웨이 소프트웨어 역시 전통적인 웹 애플리케이션 못지않게 철저한 공급망 보안과 신속한 패치 관리가 필요함을 여실히 보여줍니다.
출처
- SANS Internet Storm Center: Scans for LiteLLM/Starlette (CVE-2026-42271, CVE-2026-48710)
- Cybersecurity News: Scans for LiteLLM Starlette CVE-2026-42271 CVE-2026-48710 Mon Nov 16th
- CISA: Known Exploited Vulnerabilities Catalog
- CISA: CISA Adds Four Known Exploited Vulnerabilities to Catalog