내 이메일 유출 여부 무료 확인법: Have I Been Pwned 점검 가이드
Have I Been Pwned 사이트를 활용해 이메일 주소가 기존 데이터 유출 사고에 포함되었는지 확인하고 후속 비밀번호를 변경·점검하는 실전 보안 팁을 정리했습니다.
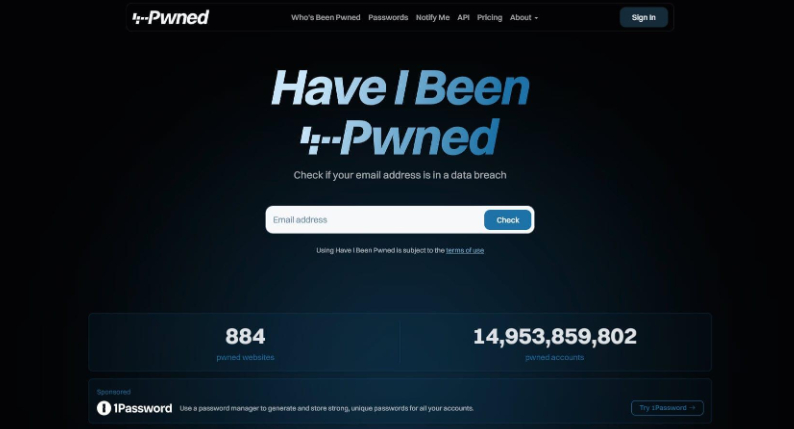
각종 온라인 서비스의 대규모 개인정보 침해 사고가 잇따르면서, 일상적으로 사용하는 이메일 계정이 다크웹이나 해킹 포럼 등에 유출되었는지 불안해하는 사용자가 많습니다. X(구 트위터)의 정빈(@j3ongbin)이 2026년 10월 17일, 자신의 이메일 주소가 알려진 데이터 유출 사고에 포함되었는지 웹 브라우저에서 손쉽게 무료로 조회할 수 있는 보안 서비스 'Have I Been Pwned'의 활용법과 유출 발견 시 조치 요령을 공유했습니다.
이미지 출처: X @j3ongbin
'Have I Been Pwned'는 전 세계에서 발생한 대규모 데이터 침해 사고 데이터베이스를 집계하여, 사용자가 입력한 이메일 주소가 유출된 적이 있는지 대조해 주는 무료 정보보안 확인 사이트입니다. 복잡한 가입 절차나 소프트웨어 설치 없이 이메일 주소만으로 침해 내역을 즉각 대조할 수 있어 계정 보안 점검의 기초 도구로 널리 쓰이고 있습니다.
Have I Been Pwned를 활용한 3단계 이메일 유출 점검 절차
원작자가 공유한 Have I Been Pwned 이용 절차는 다음과 같이 직관적인 3단계로 진행됩니다.
- haveibeenpwned 접속: 웹 브라우저를 열고 공식 사이트(https://haveibeenpwned.com)에 접속합니다.
- 이메일 주소 입력: 메인 화면의 검색창에 점검하고자 하는 자신의 이메일 주소를 입력합니다.
- 알려진 유출 기록 확인: 검색 버튼을 눌러 데이터베이스 내 알려진 유출 사고 목록과 세부 침해 내역을 확인합니다.
유출 기록 발견 시 필수 후속 조치: 비밀번호 변경 및 재사용 계정 점검
조회 결과 특정 서비스에서 유출된 기록이 확인되었다면 즉시 계정 보호를 위한 후속 조치를 취해야 합니다.
- 해당 서비스 비밀번호 즉시 변경: 데이터 유출이 확인된 서비스에 접속해 계정 비밀번호를 안전하고 복잡한 새 비밀번호로 교체합니다.
- 동일 비밀번호 사용 계정 전수 점검: 여러 웹사이트나 앱에서 같은 비밀번호를 재사용하고 있었다면, 크리덴셜 스터핑(Credential Stuffing) 등 연쇄 도용 공격에 노출될 수 있으므로 동일한 비밀번호를 사용하는 다른 모든 계정의 비밀번호도 함께 변경해야 합니다.
검색 결과 해석 시 주의사항: '결과 없음'의 한계
원작자는 검색 결과에서 유출 이력이 나타나지 않더라도 이를 '절대적 안전'으로 오인해서는 안 된다고 주의를 당부했습니다.
- 알려진 유출 사고에 국한: Have I Been Pwned는 공개적으로 수집·검증된 침해 데이터베이스를 기반으로 검색합니다. 따라서 검색 결과에 나오지 않는다고 해서 해당 이메일 주소가 지금까지 전혀 유출된 적이 없다는 뜻은 아닙니다.
- 미공개 침해 가능성: 보안 기관이나 일반에 아직 알려지지 않은 비공개 침해 사고나 국소적인 유출 사건의 경우 데이터베이스에 즉시 등재되지 않을 수 있으므로, 평소 정기적인 비밀번호 변경과 2단계 인증(2FA) 적용 등 기본 보안 수칙을 유지하는 것이 중요합니다.
원문 출처
- 정빈 (@j3ongbin) 공식 X 게시글: Have I Been Pwned 이메일 유출 점검 팁
- Have I Been Pwned 공식 사이트: https://haveibeenpwned.com