구글 제미나이 데스크톱 앱, 커스텀 MCP(Model Context Protocol) 지원 순차 확대
구글이 제미나이 데스크톱 애플리케이션과 웹 버전에 사용자가 직접 정의한 커스텀 MCP 서버를 연결할 수 있는 기능을 점진적으로 배포하기 시작했습니다. 자체 구축한 로컬 도구 연동과 함께 컴퓨터 유즈(Computer Use) 등 차세대 에이전트 기능과의 결합 가능성에 관심이 쏠립니다.
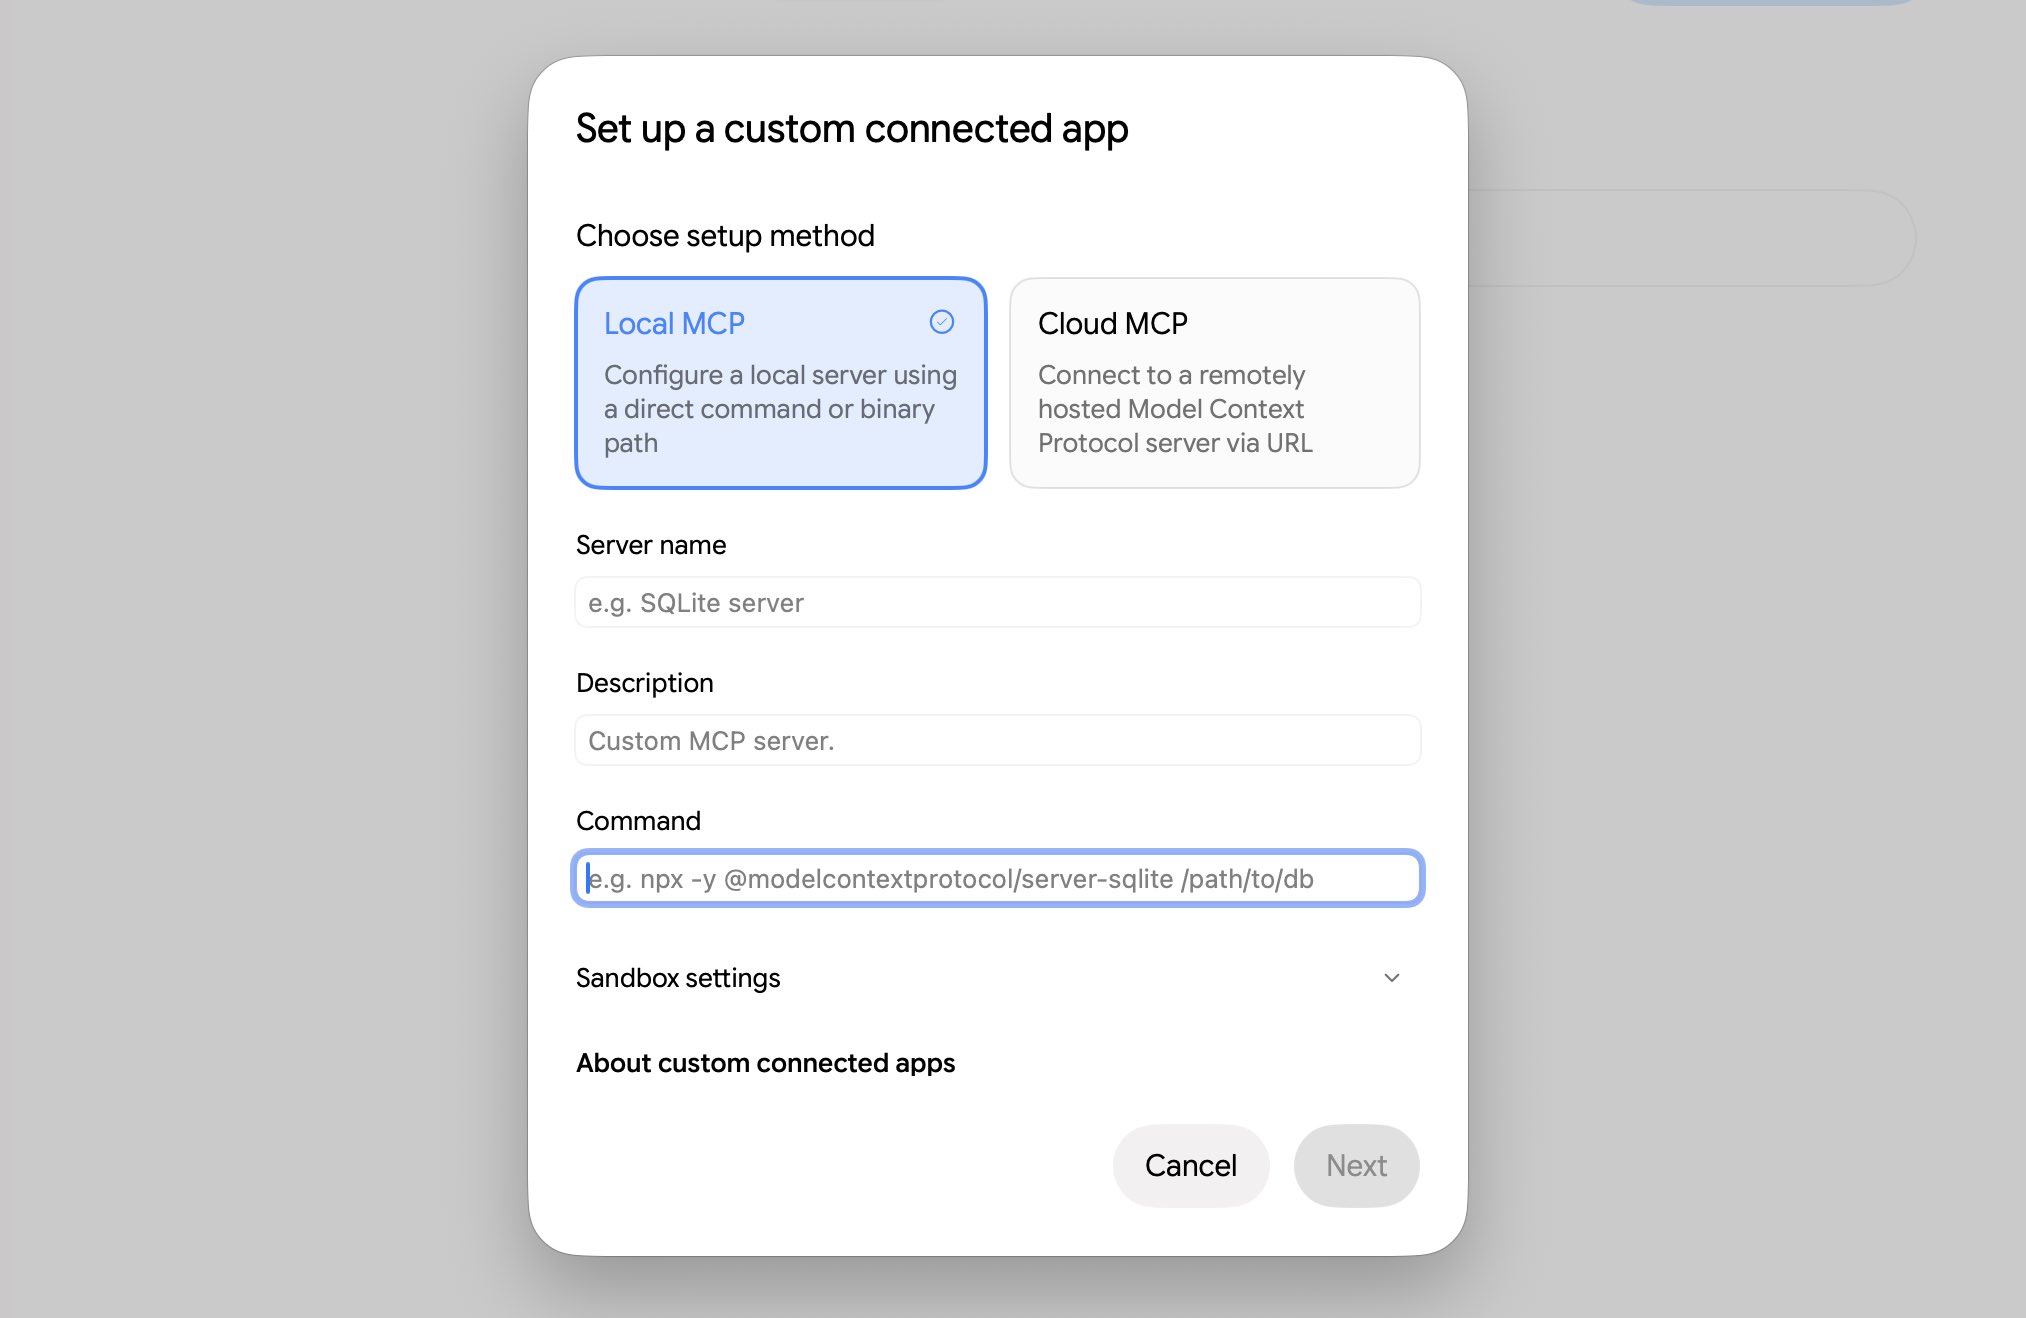
2026년 10월 13일(현지 시각), 구글이 제미나이(Gemini) 데스크톱 애플리케이션 및 웹 버전 사용자를 대상으로 커스텀 MCP(Model Context Protocol) 연동 지원을 순차적으로 롤아웃하기 시작한 것으로 확인되었습니다. 이번 배포는 소규모 테스터를 중심으로 한 점진적 기능 노출(카나리/A/B 테스트) 형태로 진행 중이며, 사용자가 직접 구축한 외부 도구 및 로컬 시스템을 제미나이 인터페이스에 연결할 수 있는 기반을 제공합니다.
이미지 출처: @testingcatalog / X
커스텀 MCP 지원과 데스크톱·웹 환경 확장
모델 컨텍스트 프로토콜(MCP)은 Anthropic이 오픈소스로 공개한 AI 에이전트와 로컬/원격 도구 간 표준 통신 규약입니다. 기존 제미나이는 구글 드라이브, 지메일 등 구글 자체 워크스페이스 확장 기능 위주로 연동을 제한해 왔으나, 이번 기능 확장을 통해 사용자가 직접 설정한 커스텀 MCP 서버를 등록할 수 있는 메뉴가 추가되었습니다.
데스크톱 앱 사용자들의 테스트 화면에 따르면, 사용자가 직접 정의한 커스텀 도구 서버를 제미나이에 등록할 수 있는 설정 메뉴가 확인되었습니다. 로컬 환경 프로세스 연동(stdio)이나 원격 엔드포인트(HTTP) 등 지원되는 구체적인 전송 프로토콜 규격은 공식 발표를 통해 확정될 예정인 가운데, 데스크톱 애플리케이션뿐 아니라 제미나이 웹(Gemini Web) 환경에서도 일부 사용자 계정에 MCP 설정 항목이 노출되는 등 클라이언트 전반으로 지원 범위를 넓히는 움직임이 포착되었습니다. 이를 통해 사용자는 자체 데이터베이스 조회, 파일 탐색, 사내 시스템 API 호출 등 맞춤형 도구를 제미나이 대화창에서 직접 연결할 수 있는 가능성을 확보하게 됩니다.
컴퓨터 유즈(Computer Use)와 차세대 에이전트 결합 전망
이번 커스텀 MCP 연동 확장은 구글이 준비 중인 차세대 에이전트 파이프라인과 맞물려 업계의 큰 주목을 받고 있습니다. 현재 테스트 단계에 있는 '컴퓨터 유즈(Computer Use)' 화면 제어 기능과 대규모 복합 작업 관리 기능인 '슈퍼프로젝트(Superprojects)'가 향후 릴리즈될 Gemini 4와 함께 결합될 경우 실질적인 작업 자동화 범위가 크게 넓어질 것이라는 평가입니다.
API가 부재한 데스크톱 일반 소프트웨어는 컴퓨터 유즈를 통해 화면을 직접 인식·조작하고, 정형화된 데이터와 로컬 개발 환경은 MCP 도구 풀로 직접 파이프라인을 잇는 이원화된 에이전트 구성이 가능해집니다. 다만, 현재 Gemini Pro 요금제 사용자를 포함한 일반 유저에게 Gemini 4 기반 고급 에이전트 기능이 어떤 일정과 조건으로 제공될지는 아직 구글의 공식 확정 발표가 없는 상태입니다.
로컬 도구 실행 환경의 보안 과제와 점진적 배포 한계
커스텀 MCP의 도입은 높은 확장성을 제공하는 반면, 로컬 호스트 환경의 보안 및 권한 관리에 대한 과제도 동반합니다.
- 점진적 배포 단계: 이번 변경은 구글의 공식 릴리즈 노트나 프레스 릴리스를 통한 전면 출시가 아닌, 카나리 롤아웃 수준의 초기 단계입니다. 계정 및 플랫폼 환경(OS별 지원 여부)에 따라 노출 여부가 다를 수 있습니다.
- 호스트 샌드박스 격리 필요성: 검증되지 않은 로컬 MCP 서버에 파일 시스템 읽기/쓰기나 셸 실행 권한을 부여할 경우, 외부 프롬프트 인젝션(Prompt Injection) 공격에 의해 악의적인 명령어가 호스트 시스템에서 무단 실행될 위험이 존재합니다. 엄격한 권한 분리와 샌드박스 정책이 전제되어야 합니다.
- 기능 안정성 및 지원 범위: 원격 서버 연동과 로컬 프로세스 통신의 세부 규격, 프로 요금제 지원 범위 등 구체적인 운영 가이드는 정식 전체 릴리즈 시점에 보다 명확해질 전망입니다.
출처
- TestingCatalog X (@testingcatalog): Google custom MCP rollout report on Gemini desktop app