커서(Cursor), 그록봇 테스트 데이터 마킹 누락으로 사내 기록 xAI 전달 가능성 제기
AI 코드 에디터 커서(Cursor) 개발팀이 출시 전 사내 그록봇(Grok bot) 테스트 과정에서 학습 데이터 마킹 누락으로 사내 업무 기록이 xAI 측으로 전송된 데이터셋에 혼입되었을 가능성이 디인포메이션(The Information) 보도를 통해 알려졌습니다.
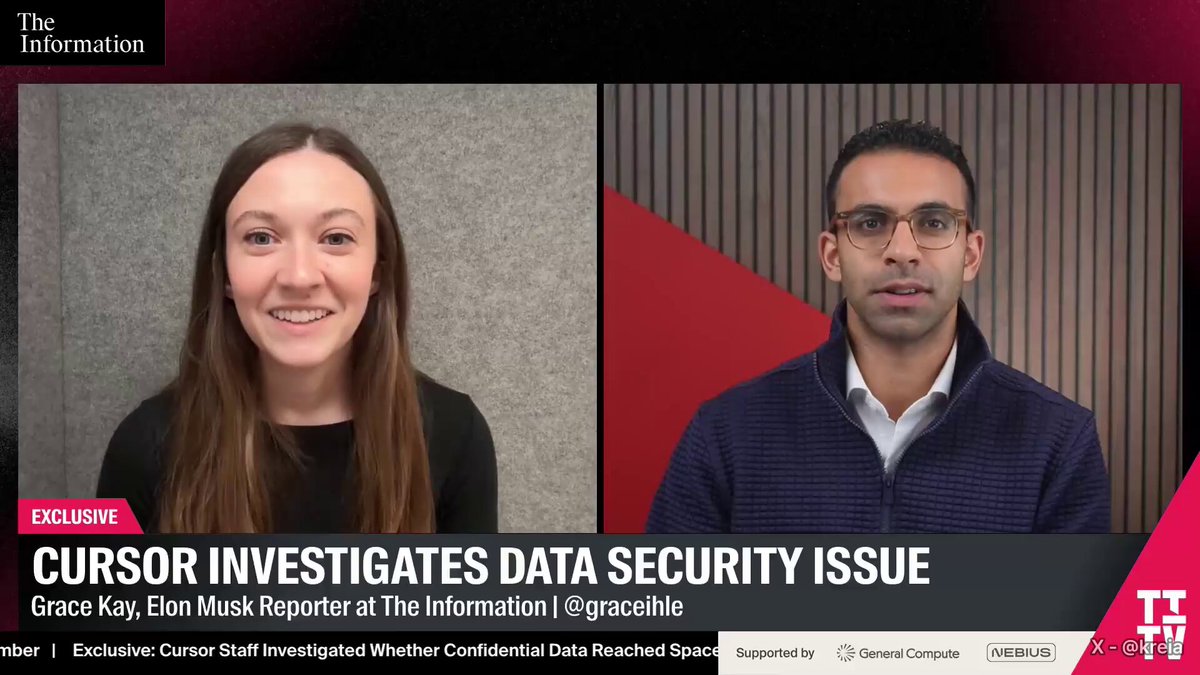
AI 기반 코드 에디터 커서(Cursor) 개발팀이 출시 전 그록봇(Grok bot)을 사내에서 개발 및 테스트하는 과정에서, 모델 학습용 데이터의 구분 표시(마킹) 누락으로 사내 테스트 기록이 xAI 측으로 전송된 데이터셋에 혼입되었을 가능성이 제기되었습니다. IT 전문 매체 디인포메이션(The Information)의 그레이스 아일리 기자가 보도한 내용에 따르면, 사내 그록봇이 고객 및 채용 후보자 관련 정보를 다루는 내부 업무에도 활용되었던 만큼 민감 정보 포함 가능성에 대한 사내 우려가 발생한 것으로 전해졌습니다.
이미지 출처: X @kreia / The Information
이번 사안은 최첨단 파운데이션 모델을 자사 제품과 사내 도구에 연동해 시험하는 과정에서, 데이터 파이프라인의 라벨링과 격리 체계가 완벽히 통제되지 않을 때 발생할 수 있는 내부 프라이버시 관리 리스크를 보여줍니다.
개발 단계 학습 데이터 마킹 누락과 데이터 혼입 경위
보도에 따르면 커서 개발팀은 정식 출시 전 단계에서 사내 그록봇을 개발하던 도중, 학습에 활용되는 데이터를 체계적으로 구분해 표시(마킹)하지 않았다는 사실을 뒤늦게 파악했습니다.
이로 인해 커서 내부 직원들이 업무와 테스트 목적으로 그록봇과 상호작용한 기록이 xAI 측에 모델 학습용으로 전달된 데이터 배치에 그대로 섞여 들어가는 결과로 이어졌습니다.
- 학습용 데이터 마킹 누락: 개발 과정에서 사내 상호작용 로그와 외부 전달용 학습 데이터셋 간의 태깅 및 분리 절차가 완전하게 수행되지 않았습니다.
- xAI 전달 데이터셋 혼입: 마킹이 누락된 채 처리되면서 커서 사내에서 생성된 실제 사용 기록이 xAI로 전송된 데이터 묶음에 포함되었습니다.
- 사후 발견과 내부 공유: 커서 개발팀 내부에서 데이터 표시 누락 사실을 확인한 뒤 관련 정황을 점검하는 과정에서 내부 우려가 불거졌습니다.
외부 파트너사나 모델 공급사로 데이터를 전송할 때 필수적인 데이터 정제·검증 파이프라인에서 마킹 누락이 직접적인 원인으로 작용했습니다.
고객·채용 정보 취급에 따른 사내 우려와 확인된 한계
내부에서 특히 우려가 제기된 배경은 해당 사내 그록봇이 단순한 코드 작성 보조를 넘어 일반적인 사내 업무 전반에 걸쳐 시험 적용되었기 때문입니다.
그록봇은 커서의 고객 정보뿐만 아니라 신규 인력 채용 과정에서 지원자들의 개인 이력 및 평가 데이터를 다루는 사내 업무에도 함께 활용된 것으로 파악되었습니다. 이에 따라 외부 모델 공급사인 xAI로 넘어간 데이터셋에 이러한 고객 데이터나 채용 후보자 관련 정보가 포함되었을 수 있다는 지적이 나왔습니다.
다만 이번 보도와 발언에서 확인된 사실 관계와 한계는 명확히 구분되어야 합니다.
- 민감 정보 포함 여부 미확정: 현재까지 확인된 정황은 고객이나 채용 후보자의 민감 정보가 "포함되었을 수도 있다(might have been included)"는 우려 수준이며, 실제 유출로 최종 확인된 것은 아닙니다.
- 규모와 범위의 불특정: xAI 측에 전달된 데이터의 구체적인 건수, 전송 시점, 포함된 사내 로그의 정확한 범위는 공식적으로 언급되거나 특정되지 않았습니다.
- 외부 공개 유출 여부: 제3자에게 무단 공개되거나 외부 침해 사고로 이어진 사례가 아니라, 파트너 관계인 xAI와의 모델 개발 데이터 교환 과정에서 발생한 혼입 가능성 문제입니다.
따라서 이번 사안은 외부 해킹에 의한 침해 사고라기보다는, 파트너사 데이터 공급 과정에서 데이터 거버넌스 미비로 인해 발생한 잠재적 내부 위험으로 분류됩니다.
AI 도구 도입과 독푸딩 과정의 데이터 거버넌스 과제
개발사들이 자사 제품이나 최신 AI 모델을 출시 전에 사내에서 직접 써보는 독푸딩(Dogfooding)은 일반적인 품질 검증 방식입니다. 그러나 외부 모델 훈련 파이프라인과 결합될 경우, 사내에서 오가는 민감한 비즈니스 데이터가 훈련 세트로 유입될 수 있다는 구조적 위험이 다시 한번 확인되었습니다.
조직 내에서 AI 챗봇이나 어시스턴트를 도입할 때는 사내 테스트 데이터와 파트너사 전송 데이터 간의 논리적·물리적 격리, 엄격한 데이터 마킹 및 익명화 검증 프로세스가 사전에 정착되어야 합니다.
커서와 xAI의 이번 사례는 급격히 발전하는 AI 스타트업 생태계에서 개발 속도만큼이나 정교한 데이터 수명주기 관리와 컴플라이언스 체계 구축이 필수적임을 시사합니다.
출처
- The Information 보도 영상 및 크레이아 노트(Kreia Notes) X 클립: Cursor's Grok bot test may have sent private data to xAI