Claude와 보안 도구를 연계한 버그 바운티 자동화 파이프라인 구축 팁
Claude Code와 Subfinder, httpx, Katana, Nuclei 등 정찰 도구를 조합해 버그 바운티 반복 작업을 자동화하고 엔드포인트를 우선순위화하는 실전 워크플로우 구성 팁입니다.
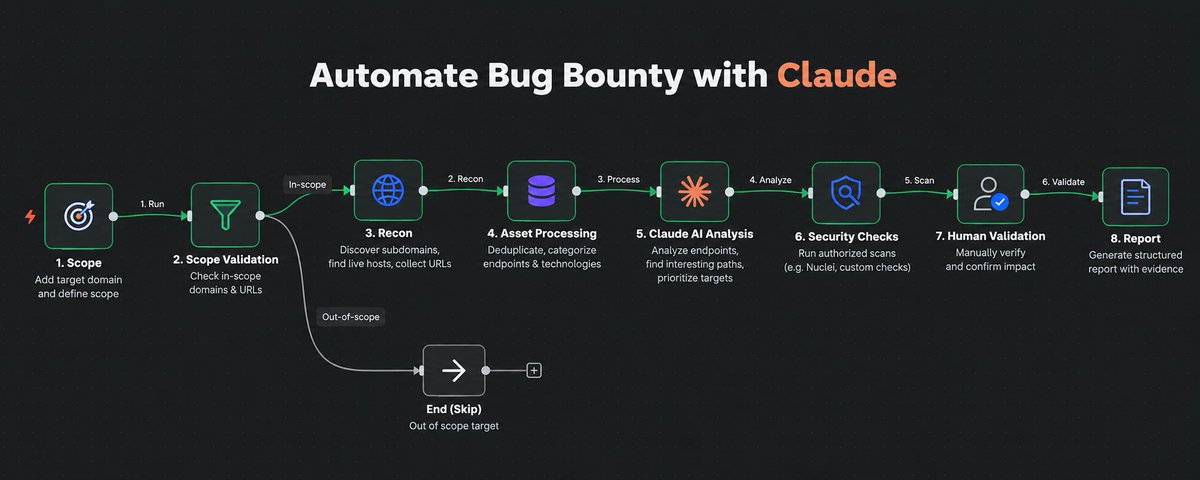
보안 연구원 Nitin Gavhane(@NitinGavhane_)이 Claude와 다양한 오픈소스 보안 도구를 연계해 버그 바운티(Bug Bounty) 워크플로우의 반복적인 작업을 자동화하고 취약점 분석 효율을 높이는 실전 파이프라인 구축 팁을 공유했습니다.
이미지 출처: Nitin Gavhane (@NitinGavhane_)
버그 바운티 과정에서 서브도메인 탐색, URL 수집, 엔드포인트 필터링과 같은 정찰(Recon) 단계는 많은 시간과 단순 반복 작업을 요구합니다. Nitin Gavhane은 Claude를 무차별 스캐너의 대체재로 쓰는 것이 아니라, 구조화된 데이터를 받아 잠재적 공격 표면을 분석하고 우선순위를 산정하는 '지능형 분석 어시스턴트'로 배치하는 파이프라인 구조를 제안합니다.
8단계 버그 바운티 자동화 파이프라인 구조
Nitin Gavhane이 제시한 워크플로우는 대상 선정부터 최종 보고서 작성까지 명확한 역할 분담을 기반으로 8단계로 구성됩니다.
- Target → Scope Check (대상 지정 및 인가 범위 확인): 테스트할 타깃을 정의하고 바운티 프로그램에서 허용된 범위(In-Scope) 자산인지 사전에 확인합니다.
- Recon → Subdomains + URLs (정찰 및 자산 수집): 자동화 도구를 실행해 대상 도메인의 하위 도메인(Subdomains)과 접근 가능한 URL 경로를 일괄 수집합니다.
- Asset Processing → Deduplicate + Categorize (자산 가공): 수집된 원시 데이터에서 중복 URL을 제거하고, 기술 스택이나 서비스 유형별로 자산을 분류(Deduplicate & Categorize)합니다.
- Claude → Analyze endpoints + prioritize targets (엔드포인트 분석 및 우선순위 지정): 가공된 엔드포인트 목록을 Claude에 전달하여, 파라미터 구조나 경로 패턴을 바탕으로 취약점 발생 가능성이 높은 고위험 타깃을 선별하고 우선순위를 매깁니다.
- Security Tools → Run authorized checks (인가된 보안 도구 점검 실행): 우선순위가 높은 엔드포인트를 대상으로 허용된 범위 내에서 취약점 점검 도구를 실행합니다.
- Claude → Correlate results + explain findings (결과 상관관계 분석 및 설명): 여러 도구의 스캔 결과와 응답 로그를 Claude가 종합 분석하여 오탐(False Positive)을 걸러내고 발견 사항의 맥락을 설명합니다.
- Human → Validate vulnerability (인간 연구원의 유효성 검증): 인공지능이나 도구의 분석 결과를 바탕으로 보안 연구원이 직접 실제 취약점 여부와 영향도를 수동 검증합니다.
- Claude → Generate report (제출용 보고서 생성): 검증이 완료된 취약점 정보를 바탕으로 버그 바운티 플랫폼(HackerOne, Bugcrowd 등)에 제출할 수 있는 전문적인 취약점 보고서 초안을 Claude가 작성합니다.
연계 도구 스택과 구조화된 데이터 전달 전략
파이프라인을 매끄럽게 구동하기 위한 예시 도구 스택과 데이터 처리 핵심 원칙도 함께 제시되었습니다.
추천 도구 스택
- 오케스트레이션 및 LLM 인터페이스: Claude Code, Python
- 서브도메인 및 정찰 도구: Subfinder, httpx
- 크롤링 및 엔드포인트 수집: Katana
- 취약점 스캐닝: Nuclei
- 프록시 및 세부 웹 분석: Burp Suite
- 데이터 관리: SQLite, PostgreSQL
핵심 원칙: 정형화된 출력(Structured Output) 활용
이 파이프라인의 핵심은 각 단계의 원시 스캔 로그를 그대로 모델에 쏟아붓지 않고, 정형화된 데이터(JSON, CSV, 데이터베이스 테이블)로 가공하여 Claude에 입력하는 것입니다.
- 원시 텍스트 로그를 그대로 LLM에 입력하면 컨텍스트 윈도우가 빠르게 낭비되고 환각(Hallucination) 위험이 증가합니다.
- Python 스크립트나 경량 데이터베이스(SQLite/PostgreSQL)를 중간 버퍼로 두어, 도구의 실행 결과를 정제한 뒤 필요한 핵심 엔드포인트와 파라미터 메타데이터만 Claude에 전달해야 정확한 우선순위 분석과 결과 상관분석이 가능합니다.
파이프라인 운용 원칙과 안전 수칙
Nitin Gavhane은 AI를 보안 진단에 활용할 때 준수해야 할 3가지 필수 운용 원칙을 강조했습니다.
- 단순 반복 작업의 자동화: 서브도메인 수집, URL 중복 제거, 1차 로그 정제 등 기계적인 작업은 도구와 스크립트로 자동화하여 분석가의 리소스를 절약합니다.
- 익스플로잇 및 최종 검증의 인간 통제 유지: 실제 익스플로잇(Exploitation) 시도 및 취약점의 실질적 영향도 검증은 자동화하거나 모델에 전임하지 않고, 반드시 인간 보안 연구원의 직접적인 판단과 통제 하에 진행해야 합니다.
- 인가된 자산에 대한 엄격한 준수: 해당 버그 바운티 프로그램 규칙(Program Policy)에서 명시적으로 허용한 자산에 대해서만 테스트를 수행해야 하며, 자동화 과정에서 비인가 도메인이나 서비스로 스캔이 확장되지 않도록 사전 스코프 검증을 철저히 유지해야 합니다.
원문 출처
- Nitin Gavhane (@NitinGavhane_) X 포스트: Automate Bug Bounty Workflow with Claude