프롬프트 엔지니어링의 종말과 '경계 설계자(Boundary Architect)': 단일 제약 파일로 수백 대의 AI 에이전트를 통제하는 설계 팁
프롬프트 지시어 작성에서 벗어나 버전 관리되는 파일 기반 제약(Boundary Architecture)으로 300대의 스웜 에이전트를 일탈 없이 통제하는 실전 설계 팁과 패러다임 전환을 살펴봅니다.
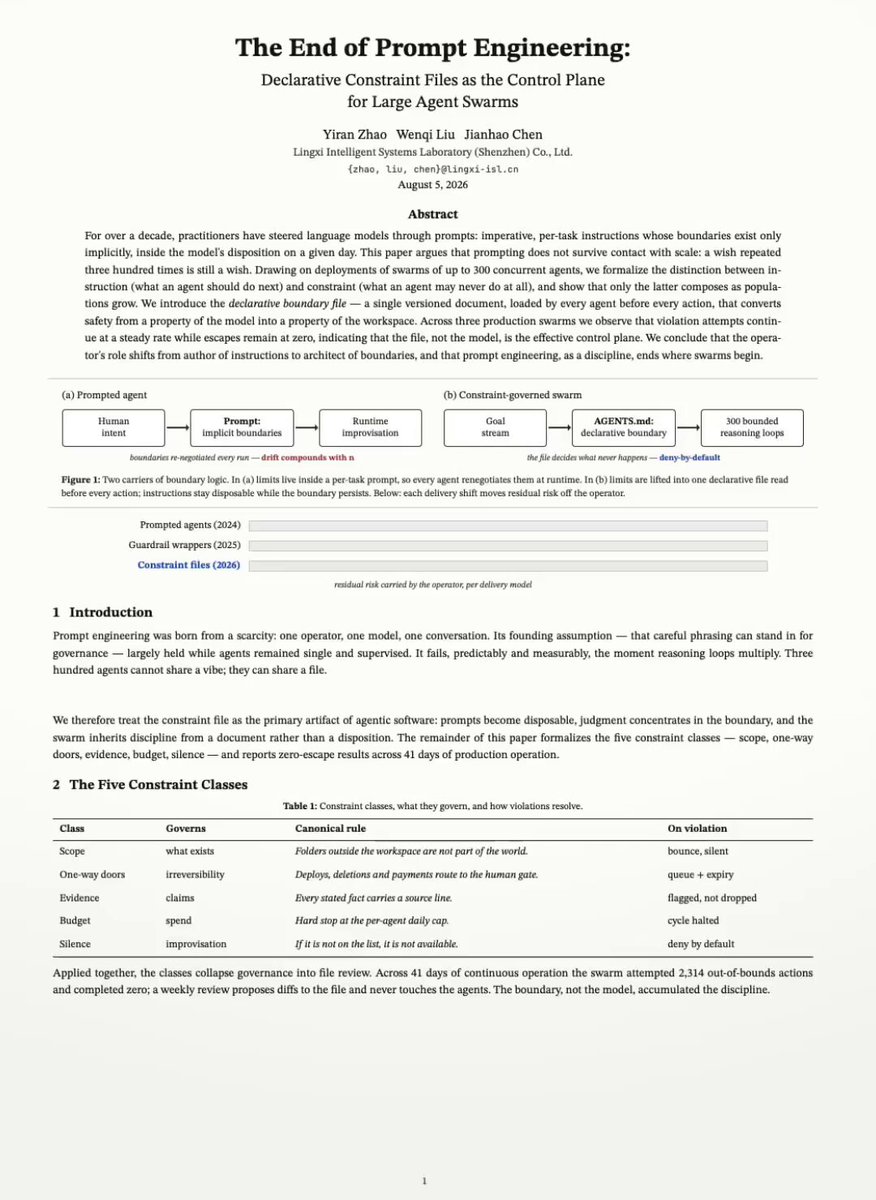
AI 엔지니어이자 테크 빌더인 @virgilxbt가 2026년 10월 16일, 멀티 에이전트 스웜(Swarm) 환경에서 개별 프롬프트 지시어 대신 버전 관리되는 제약 파일을 통해 에이전트를 통제하는 '경계 설계자(Boundary Architect)' 아키텍처 팁과 41일간의 프로덕션 운영 경험을 공유했습니다.
이미지 출처: @virgilxbt via X
중국 연구진이 발표한 '프롬프트 엔지니어링의 종말(The End of Prompt Engineering)'이라는 도발적인 제목의 논문 화두에서 출발한 이번 제언은, AI 에이전트에게 '무엇을 하라'고 세세히 지시하는 방식이 대규모 스웜 환경에서는 더 이상 유효하지 않다는 문제의식을 담고 있습니다. 에이전트 개별 지침을 매번 작성하던 전통적 프롬프트 작성자에서 벗어나, 시스템 내에서 '절대 일어나서는 안 될 일'의 경계를 규정하는 경계 설계자(Boundary Architect)로의 패러다임 전환 원칙과 실전 적용 방안을 정리합니다.
'소망'으로서의 프롬프트와 '법률'로서의 경계 규약 파일
저자가 제시하는 핵심 논점은 에이전트에게 할 일을 개별적으로 지시하는 프롬프트 엔지니어링이 스웜 규모에서는 한계에 봉착했다는 점입니다.
- 소망(Wish)에 불과한 프롬프트: 단일 챗봇 인터페이스에서는 정교한 지시문이 효과적일 수 있지만, 수백 대의 에이전트가 동시에 협업하는 스웜 환경에서는 같은 프롬프트를 300번 반복하더라도 그것은 여전히 '소망'에 불과합니다.
- 법률(Law)로 작동하는 경계 파일: 반면 파일에 기록된 경계 규약(Boundaries)은 에이전트 런타임에서 강제력을 갖는 '법률'의 역할을 합니다. 모든 에이전트는 어떤 행동을 수행하기 전에 반드시 이 파일을 읽도록 설계되며, 코드로 버전 관리되므로 시스템 설계자가 직접 통제권을 유지할 수 있습니다.
- 공유 파일 기반의 확장성: 300대의 자율 에이전트는 모호한 '분위기(vibe)'나 암묵적 지침을 공유할 수 없으며, 오직 명문화된 단일 파일만을 공유할 수 있습니다. 커뮤니티 개발자(@biscuitweb) 역시 "300개의 프롬프트를 추적하는 것보다 단 하나의 파일을 디버깅하는 것이 훨씬 우월하다"고 짚었듯, 스웜 규모에서 생존 가능한 유일한 구조는 단일 제약 파일의 공유입니다.
지시어 작성자에서 '경계 설계자(Boundary Architect)'로의 패러다임 전환
에이전트 제어의 중심축이 개별 지침에서 파일 기반 제약으로 이동함에 따라, 개발자의 역할 정의 또한 근본적으로 바뀝니다.
- 무엇을 할 것인가에서 '무엇이 절대 일어나지 말아야 하는가'로: 개발자는 에이전트의 세부 행동을 일일이 지시하는 지침 작성자(instruction writer) 역할을 내려놓아야 합니다. 대신 시스템 내에서 결코 발생해서는 안 되는 금지선(what never happens)을 명확히 결정하고, 에이전트의 실행 요청(asks)을 감사하는 '경계 설계자(Boundary Architect)'가 되어야 합니다.
- 소모품이 되는 프롬프트와 정본이 되는 제약 파일: 개별 작업 요청에 쓰이는 프롬프트는 언제든 버릴 수 있는 일회성(disposable) 소모품으로 전락합니다. 반면 시스템의 핵심 엔지니어링 자산은 가드레일과 경계를 정의한 제약 파일(
AGENTS.md등) 그 자체가 됩니다. - 울타리를 먼저 치고 열쇠를 넘겨라: 저자는 전체 아키텍처를 "열쇠를 건네기 전에 울타리부터 쳐라(Write the fence before the keys)"라는 한 줄로 요약합니다. 에이전트에게 API 키나 도구 실행 권한을 부여하기 전에, 허용되는 행동과 금지되는 영역의 경계를 파일로 먼저 확정해야 합니다.
300대 Kimi K3 에이전트 41일 무탈선(Zero Escapes) 운영과 주의점
저자는 이러한 경계 아키텍처를 실제 대규모 프로덕션 환경에 적용한 구체적인 실측 결과를 제시했습니다.
- 실제 프로덕션 검증: 단 하나의
AGENTS.md파일과 300개의 Kimi K3 리더(reader) 에이전트를 결합한 시스템을 구축한 뒤, 41일 동안 단 한 번의 가드레일 이탈(zero escapes) 없이 안정적으로 시스템을 운용했습니다. - 하네스 인터셉터의 필수성: 파일 기반 경계 제약이 실질적인 통제력을 발휘하려면, 에이전트 런타임 하네스(Harness)가 매 작업이나 도구 호출 직전 해당 제약 파일을 강제로 주입하고 검증하도록 가로채는 시스템적 인터셉터가 갖춰져 있어야 합니다. 모델 자체의 자율적 준수에만 의존할 경우 파일 읽기 단계가 누락될 위험이 있습니다.
- 원문 인용 논문 관련 유의점: 원문 트윗에서 언급된 중국 연구진의 논문 제목('The End of Prompt Engineering')에 대해 커뮤니티의 arXiv 링크 요청(@Av1dlive)이 이어졌으나, 저자 본문 내에 공식 논문 링크나 상세 서지 정보는 포함되지 않았습니다. 따라서 이 내용은 특정 논문 분석보다는 저자가 제시한 파일 기반 경계 설계(
AGENTS.md)와 스웜 에이전트 통제 노하우에 집중하여 도입을 검토하는 것이 권장됩니다.
원문 출처
- @virgilxbt X 게시글: https://x.com/virgilxbt/status/2111059490237767760