원문 시크릿을 모델에 보내지 않겠다고 주장하는 오픈소스 코딩 CLI Baize
코딩 에이전트에 원문 시크릿을 보내지 않는다고 주장하는 오픈소스 CLI Baize의 reversible privacy masking 주장과 로컬 우선·다중 모델 백엔드 구성을 소개합니다. 저장소 실측이 아닌 홍보 게시물 기준 정리이므로 도입 전 원본 README 확인이 필요합니다.
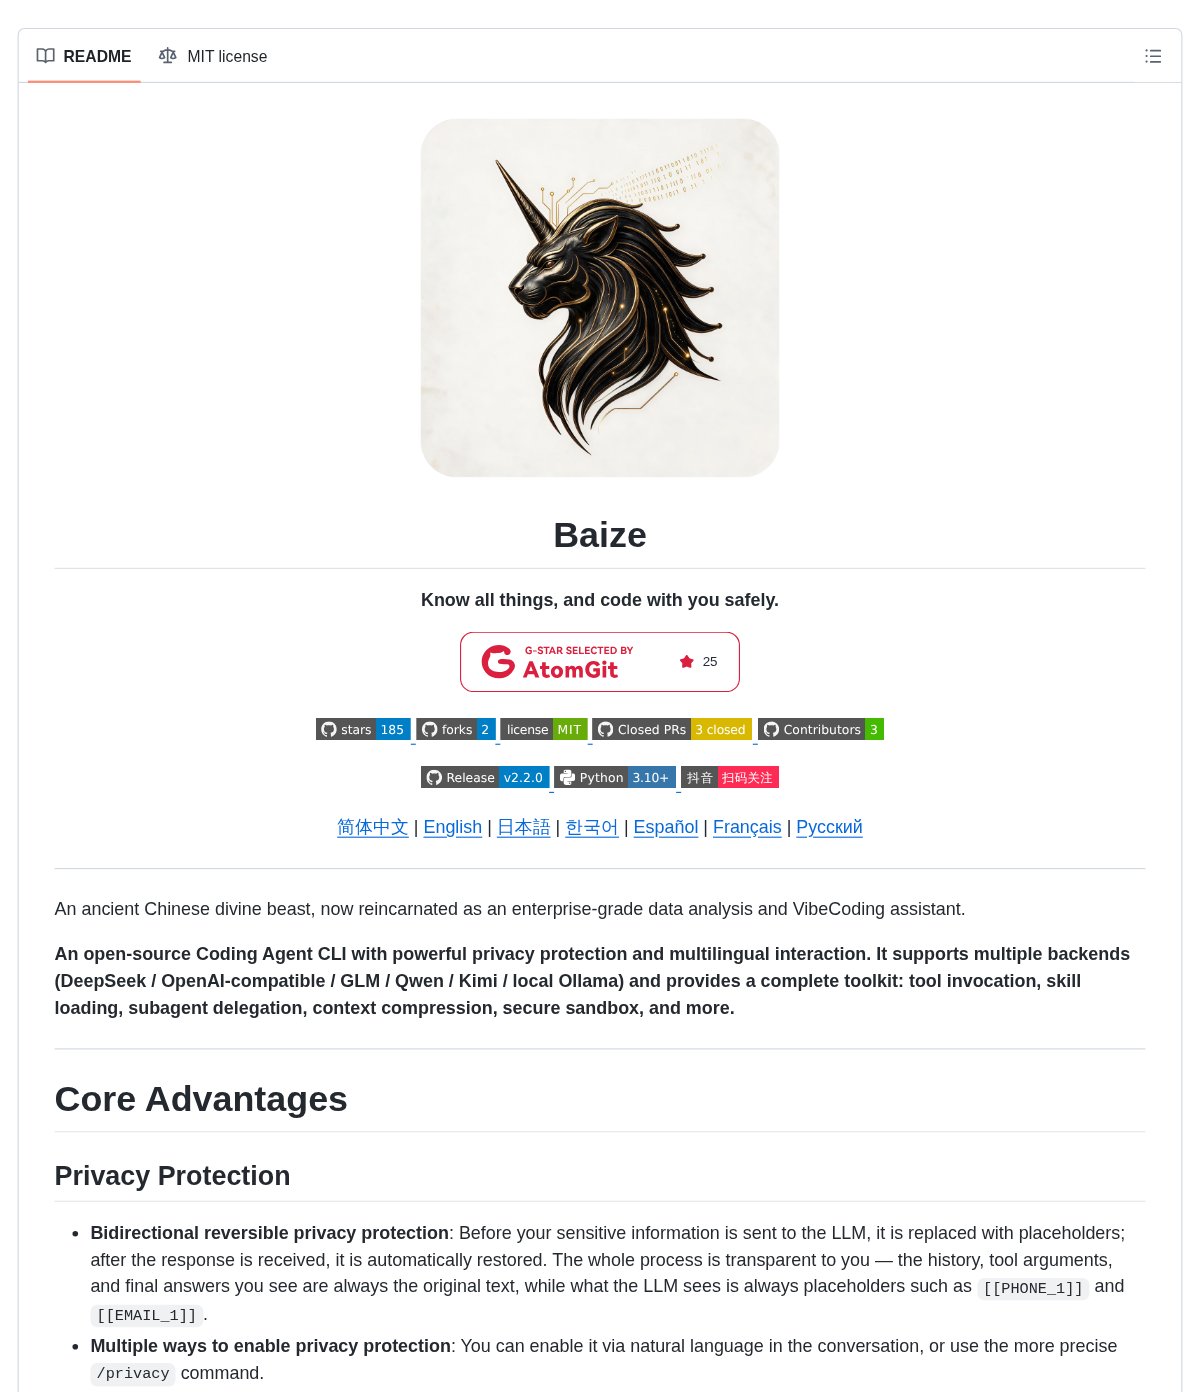
Dan Kornas(@DanKornas)가 2026년 10월 12일 X 게시물에서 오픈소스 코딩 에이전트 CLI인 Baize를 소개했습니다. 핵심 메시지는 하나입니다. 코딩 에이전트가 디버깅 과정에서 .env 같은 파일을 읽어 원문 시크릿을 모델에 그대로 전송하는 상황을 줄이고 싶다는 것입니다. 게시물에 따르면 Baize는 모델 요청 전에 감지된 개인정보·민감값을 플레이스홀더로 치환하고, 응답에서 복원하는 reversible privacy masking을 내세웁니다.
이 글의 모든 기능 설명은 해당 홍보 게시물 작성자의 주장입니다. 원본 GitHub 저장소 내용을 직접 대조하지 못했으므로, 설치 명령어·실제 동작·보안 보장은 별도 확인이 필요합니다.
Baize가 주장하는 기능: 마스킹, 로컬 우선, 다중 백엔드
게시물이 나열한 마스킹 탐지 대상 예시는 이메일, 전화번호, API 키, 은행카드 등입니다. 게시물의 표현에 따르면, 감지된 값은 모델 요청 전에 플레이스홀더로 바뀌고 응답 단계에서 복원됩니다.
같은 게시물은 Baize가 원격 데이터베이스 없이 완전 로컬로 동작한다고 README를 인용해 주장합니다. 지원 백엔드로는 DeepSeek, OpenAI 호환 API, GLM, Qwen, Kimi, 로컬 Ollama를 나열합니다.
작성자는 후속 답글에서 GitHub 주소를 https://github.com/Xu123-Bob/Baize 로 직접 남겼습니다. 다만 이 주소는 작성자 본인이 남긴 링크이며, 저장소 실측 없이 신뢰 주소를 단정할 수 없습니다.
누구에게 의미가 있고, 도입 전 무엇을 확인해야 하는가
이 도구의 주장은 로컬 환경에서 여러 모델 백엔드를 오가며 코딩 에이전트를 쓰고, 그 과정에서 시크릿이 모델 대화 기록에 남는 것을 우려하는 사용자에게 맞춰져 있습니다. 댓글에서도 같은 맥락의 반응이 나왔습니다. 한 댓글 작성자는 에이전트가 무언가를 디버깅하려고 .env를 읽는 순간 키가 대화 기록에 영구히 남는 문제를 지적했습니다.
다만 댓글에서 제기된 의문들은 답을 얻지 못한 상태입니다. 도구 출력물 속 시크릿도 마스킹되는지, 생성된 코드에 시크릿이 흘러들어갈 가능성은 없는지, 탐지에 실패했을 때 경고가 나오는지에 대한 질문이 있었으나, 확인된 작성자 답변이 없습니다. 따라서 이 글에서는 마스킹 범위를 모델 요청 전 치환·응답 복원이라는 게시물의 주장 범위로만 기술합니다. 그 밖의 설치법, 지원 클라이언트, 호환성, 벤치마크 같은 세부 사항은 일절 단정하지 않습니다. 실제 도입을 검토한다면 원본 저장소의 README를 직접 읽고, 테스트용 가짜 시크릿으로 탐지·복원 동작을 먼저 확인하는 것이 순서입니다.
출처
- Dan Kornas(@DanKornas) X 게시물: Your coding agent shouldn't send raw secrets to the model
- 작성자가 답글로 남긴 GitHub 주소: https://github.com/Xu123-Bob/Baize