AI 에이전트로 상용 앱을 역공학하는 오픈소스 'REA' 10단계 활용 가이드
Claude Code, Codex, Cursor 등 최신 AI 코딩 에이전트와 연동해 Electron 앱(app.asar), 웹사이트, Unity, Android APK의 동작 구조를 소스 코드 레벨에서 추적·분석하는 오픈소스 도구 REA의 10단계 워크플로우와 실무 유의점을 정리합니다
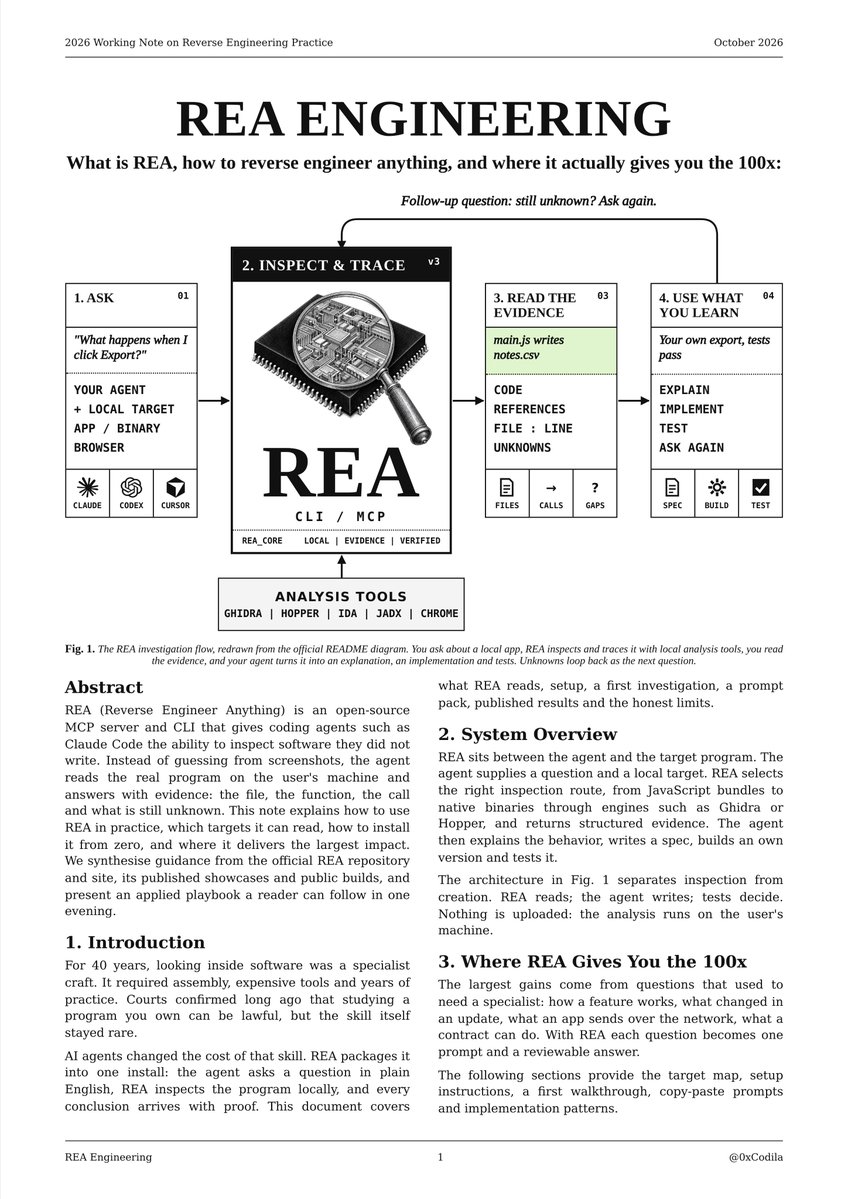
크리에이터 @0xCodila가 Claude Code, Codex, Cursor 등 AI 에이전트와 결합하여 비공개 소스(closed-source) 애플리케이션의 내부 로직을 소스 코드 수준에서 역공학(Reverse Engineering)하는 오픈소스 프로젝트 'REA'의 10단계 핵심 실무 가이드를 공개했습니다.
이미지 출처: @0xCodila via X
기존의 리버스 엔지니어링이 디컴파일러 출력 결과를 사람이 일일이 해석하는 수작업 중심이었다면, REA는 AI 코딩 에이전트가 추측 대신 정확한 파일명, 함수 시그니처, 구체적 호출 경로와 라인 넘버를 직접 특정할 수 있도록 환경을 조성합니다. 10페이지 분량의 연구 요약본을 토대로 정리된 전체 10단계 파이프라인과 실무 적용 방법은 다음과 같습니다.
1단계: REA의 핵심 개념 이해
REA의 기본 목표는 AI 에이전트가 "이 앱이 어떻게 동작할 것인가"를 막연히 추측하는 대신, 실제 바이너리 및 패키지 구조에서 **정확한 파일, 함수, 호출 체인(file, function and call)**을 직접 찾아내도록 돕는 것입니다.
2단계: 분석 가능한 애플리케이션 대상 범위
REA가 분석을 지원하는 소프트웨어 포맷 및 플랫폼은 다음과 같습니다.
- Electron 데스크톱 앱: Notion, Slack, Discord 등
- 웹 애플리케이션 및 웹사이트 자산
- 실행 바이너리: Windows
.exe, macOS 전용 애플리케이션 - 게임 엔진 빌드: Unity 게임
- 모바일 패키지: Android APK
- 블록체인 시스템: 스마트 컨트랙트(Smart Contracts)
3단계: 단일 명령어로 에이전트 환경 연동
AI 코딩 환경에 REA를 통합하는 과정은 한 줄의 설치 명령어와 승인 절차로 완료됩니다.
npx rea-agents@latest setup
명령어 실행 후 권한 승인을 완료하고 에이전트 클라이언트를 재시작하면 Claude Code, Codex, Cursor 환경에서 REA 도구 체인이 자동으로 활성화됩니다.
4단계: 무료로 시작하는 일렉트론(Electron) 앱 분석
진입 장벽이 가장 낮은 대상은 Electron 기반 애플리케이션입니다. Electron 앱은 핵심 소스 코드 전체를 app.asar 단일 아카이브 파일 내부에 보관하므로, REA를 활용하면 해당 앱을 실제로 실행하지 않고도 정적 상태에서 내부 로직을 즉시 추출하고 읽어낼 수 있습니다.
5단계: 첫 번째 추적 실습 (이벤트부터 저장까지)
기본 실습 예시로 공식 메모(Notes) 앱의 동작 흐름을 추적합니다. 사용자가 UI 버튼을 한 번 클릭하는 순간부터 디스크에 파일이 저장되는 최종 시점까지, 전체 실행 단계가 정확한 소스 코드 라인 넘버와 함께 추적됩니다.
6단계: 실무 프롬프트 적용 사례
REA를 통해 도출된 소스 구조를 바탕으로 실무에서 바로 활용 가능한 프롬프트 패턴 예시는 다음과 같습니다.
- Discord의 타이핑 인디케이터(Typing Indicator) 재구현: 타이핑 인디케이터 동작 로직 분석 및 재구현
- 계산기 앱의 퍼센트(%) 버튼 디코딩: 퍼센트(%) 연산 버튼의 내부 처리 로직 추출
- Android APK 내 모든 트래커(Tracker) 탐색: APK 번들 내에 포함된 추적기(트래커) 전수 식별
7단계: 숨겨진 고급 워크플로우 활용
단순 코드 읽기를 넘어 제품 수명 주기를 분석하는 전용 워크플로우를 제공합니다.
compare_application_versions: 소프트웨어 업데이트 전후 버전을 비교하여 제조사가 실제로 변경한 내부 기능과 패치 내역을 정확히 감지trace_crash: 애플리케이션 비정상 종료(크래시) 발생 시 근본 원인이 되는 호출 스택과 결함을 역추적
8단계: 단순 복제가 아닌 체계적 재구현
한 개발자가 AI 에이전트를 활용해 동방 프로젝트(Touhou) 게임을 약 12일 만에 재구현하여 전체 697개 함수 중 696개를 정확히 복원한 사례가 제시되었습니다. 이는 단순 복제가 아니라 스펙 기반의 체계적 재구현이 가능함을 보여줍니다.
9단계: 프롬프트가 아닌 '시스템' 기반 파이프라인
단편적인 질문 대신 일관된 엔지니어링 사이클을 구축해야 합니다. 기능 재구현(Feature Rebuild), 업데이트 변경점 비교(Update Diff), 앱 보안 감사(App Audit), 토큰 스캐너(Token Scanner) 등 모든 작업은 다음의 3단계 루프를 공통으로 거칩니다.
- Target(대상 식별): 분석할 바이너리·에셋·파일의 위치와 범위 확정
- Prompt(에이전트 스펙 도출): REA 추출 결과를 바탕으로 AI 에이전트에 정밀 구현 명세서 작성 지시
- Verify(검증): 작성된 코드를 테스트 러너와 실제 런타임에서 동작 증명
10단계: 한계와 법적 경계 인식
도구의 기술적 한계와 실무 주의 사항을 명확히 인지해야 합니다.
- 서버 백엔드 분석 불가: 원격 서버에서 실행되는 백엔드 코드와 비공개 API 로직은 클라이언트 패키지 분석으로 획득할 수 없습니다.
- 스트립된 C++ 바이너리의 한계: 심볼이 제거(stripped)된 C++ 바이너리에는 자동 분석 마법이 작동하지 않습니다.
- 작업자 역할 분담: REA가 읽고(Read), Claude가 스펙을 정의(Spec)하며, 개발자가 빌드(Build)하고, 테스트 코드가 정상 동작을 증명(Prove)하는 협업 체계가 필수적입니다.
- 라이선스 및 지식재산권 준수: 상용 소프트웨어의 리버스 엔지니어링 및 기능 재구현 시 관련 소프트웨어 사용권 계약(EULA)과 지식재산권 등 법적 테두리를 반드시 확인하고 준수해야 합니다.
원문 출처
- @0xCodila 공식 X 스레드: REA 10-step Guide Post
- REA 10페이지 리서치 블루프린트 원문: Google Drive Research Document